このガイドは、組織全体のTreasure AI Voice展開を管理するエンタープライズ管理者向けです。認証、デバイス管理、ユーザー管理、セキュリティ機能について説明します。
管理ダッシュボードにアクセスするには、まず組織を有効化する必要があります。Treasure AIから招待リンクが送付されますので、組織の有効化の手順に従って初回セットアップを完了してください。
同一人物が複数のメールアドレスを使用する場合は、メールアドレスごとに別のブラウザでアクティベーションを行ってください。 いずれかのアカウントが組織オーナーの場合は、メールアドレスのアクティベーション後に行う組織のアクティベーションを、メールアドレスのアクティベーションに使用したブラウザとは別のブラウザで実施してください。 同じブラウザを使用すると、メールアドレスと組織の紐付けが意図しない状態になる可能性があります。
Web管理ダッシュボードは、組織のTreasure AI Voice展開を一元管理する機能を提供します。
| リージョン | URL |
|---|---|
| Japan (AP01) | voice-console.ap01.treasure.ai |
- Devices — すべてのPLAUDデバイスと割り当てられたユーザーの表示・管理。
- Recordings — 録音の閲覧、確認、削除。
- Audit Logs — すべてのアクティビティの完全な監査証跡の表示。
- Members — ユーザーの管理 — 招待、削除、ロールの割り当て。
- AI Lens(オプション) — AIによる分析とインサイト。
- Export(オプション) — 録音、文字起こし、要約、デバイスインベントリのTreasure Data CDPへの手動および定期エクスポートを設定。
- Legal — Treasure Dataの利用規約、プライバシーステートメント、その他の法的文書へのアクセス。
Treasure AI Voiceは2つの認証方法をサポートしています:
| 方法 | 説明 |
|---|---|
| Sign in with Google | 組織のGoogle Workspaceアカウントを使用して認証します。 |
| メール / パスワード | 管理者から提供された認証情報でサインインします。 |
SAML 2.0、Microsoft Entra ID(Azure AD)、Okta、その他のエンタープライズIDプロバイダーとの直接連携は、現在サポートされていません。組み込みのソーシャルIDプロバイダーはGoogleのみです。
現時点では、Google Workspaceのサインインを企業IdPで制御している組織は、Sign in with Googleを使用することで、認証時にその制御を継承できます。これは新規サインインにのみ影響します。上流でユーザーをプロビジョニング解除しても、アクティブなセッションは終了せず、Treasure AI Voiceのユーザーレコードも削除されません。アクセスを完全に取り消すには、Enterprise AdminがMembersページからユーザーを削除する必要があります。
Devicesページ(Device Fleetとも呼ばれます)は、組織全体に展開されたすべてのPLAUDデバイスのリアルタイム概要を提供します。
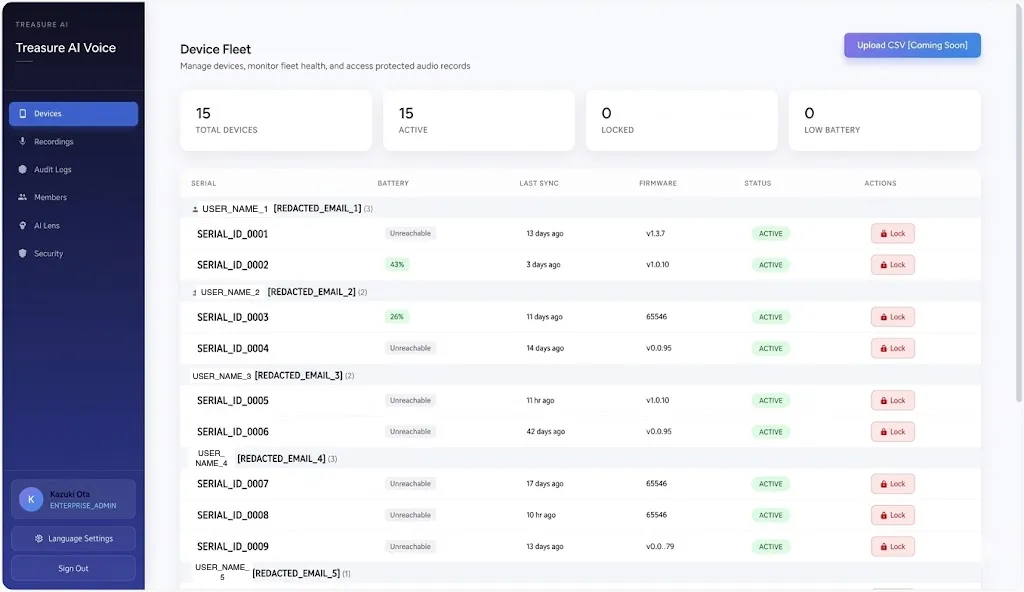
ページ上部のサマリーカードには以下が表示されます:
- Total Devices: 組織に登録されたデバイスの総数。
- Active: 現在アクティブで稼働中のデバイス。
- Locked: 管理者によってリモートロックされたデバイス。
- Low Battery: バッテリー残量が少ないデバイス。
デバイスは割り当てられたユーザー(名前とメール)ごとにグループ化されます。各デバイス行には以下が表示されます:
| カラム | 説明 |
|---|---|
| Serial | デバイスの一意のシリアル番号。 |
| Battery | 現在のバッテリー残量のパーセンテージ、または最近同期されていない場合は「Unreachable」。 |
| Last Sync | デバイスが最後にモバイルアプリと同期してからの経過時間。 |
| Firmware | デバイスに現在インストールされているファームウェアバージョン。 |
| Status | 現在のデバイスステータス(Active、Locked)。 |
| Actions | デバイスのリモートロックまたはロック解除。 |
デバイスを紛失または盗難された場合、リモートでロックできます:
- Devicesに移動します。
- シリアル番号または割り当てられたユーザーでデバイスを検索します。
- ActionsカラムのLockボタンをクリックします。
- デバイスステータスがLockedに変わります。このアクションは監査ログに記録されます。
デバイスのロックは、ハードウェア自体を無効化するものではなく、デバイスのアカウントとコネクションをソフトウェア上でロックするものです。ロックされたデバイスがその後見つかった場合は、Enterprise Adminが(Devicesページから)ロックを解除するまで、再び使用することはできません。
Recordingsページには、組織メンバーのすべての文字起こしが表示されます。
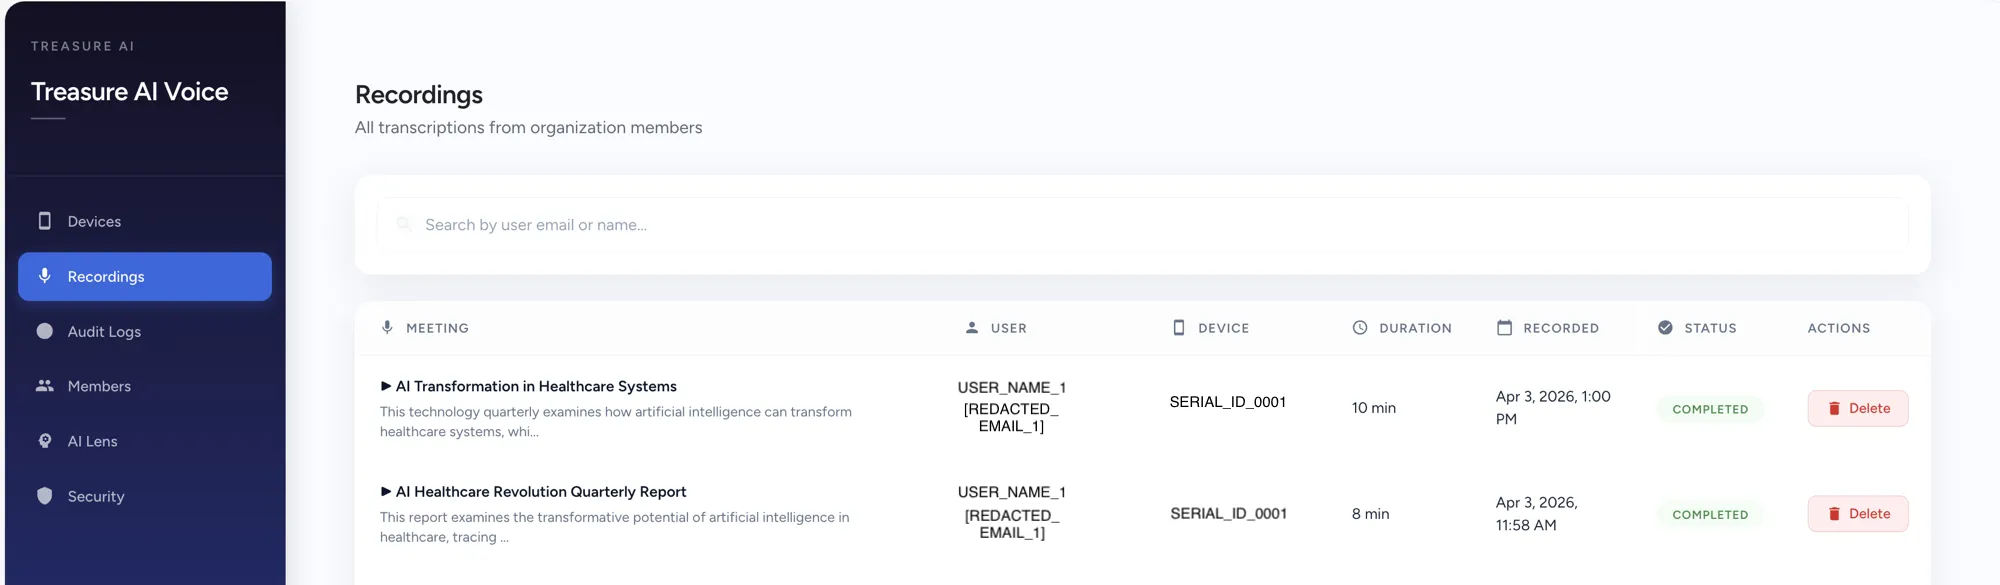
検索バーを使用して、ユーザーのメールアドレスまたは名前で録音を検索できます。各録音行には以下が表示されます:
| カラム | 説明 |
|---|---|
| Meeting | 録音タイトルと文字起こし内容のプレビュー。再生ボタンをクリックして聴くことができます。 |
| User | 録音を作成したユーザーの名前とメールアドレス。 |
| Device | 録音に使用されたPLAUDデバイスのシリアル番号。 |
| Duration | 録音の長さ。 |
| Recorded | 録音がキャプチャされた日時。 |
| Status | 処理ステータス(例:Completed)。 |
| Actions | 録音の削除。 |
一覧の行をタップすると録音の詳細画面が開き、文字起こし、サマリー、アクションアイテム、Key Topics(タグ)の閲覧とコピーができます。Enterprise Adminは、この詳細画面から直接タグを編集することもできます — 詳しくはUser GuideのKey Topics(タグ)をご覧ください。
Recordings一覧で任意のタグチップをクリックすると、そのタグが付与された録音にリストを絞り込めます。このフィルターは、現在のページだけでなく、組織全体の録音セットを対象に動作します。
Audit Logsページは、プラットフォーム上のすべてのアクティビティの完全な監査証跡を提供します。ログは7年間保持されます。
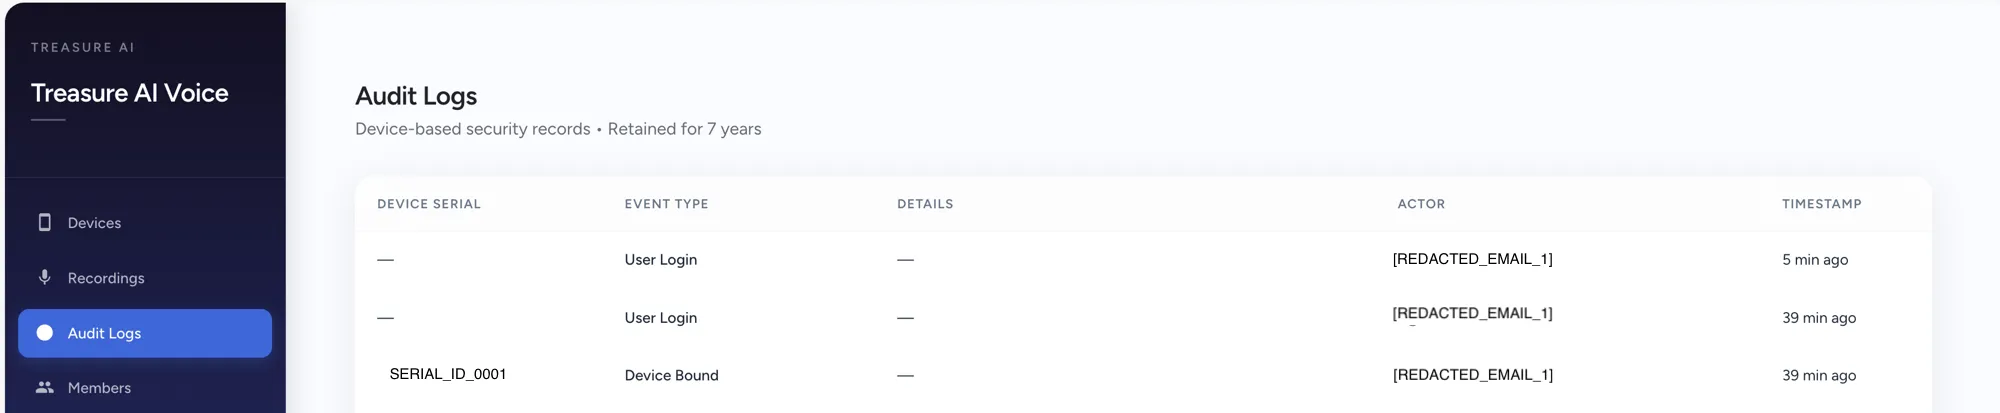
各ログエントリには以下が表示されます:
| カラム | 説明 |
|---|---|
| Device Serial | 関連するデバイスのシリアル番号(該当する場合)。 |
| Event Type | イベントの種類 — 下記のイベント種別リファレンスを参照してください。 |
| Details | イベントの追加コンテキスト(利用可能な場合)。 |
| Actor | アクションを実行したユーザーのメールアドレス。 |
| Timestamp | イベントが発生した日時。 |
テーブル上部のフィルターを使うと、日付範囲、イベント種別、ユーザーでログを絞り込めます。これにより、特定ユーザーが特定期間に行った操作や、組織全体で発生した特定イベントの一覧など、監査やコンプライアンス対応が必要な場面でもすぐに確認できます。
監査ログでは、以下のイベントがカテゴリ別に記録されます:
| イベント | 説明 |
|---|---|
| User Login | ユーザーが正常にサインインしました。 |
| User Logout | ユーザーがサインアウトしました。 |
| User Invited | Enterprise Adminが新しいユーザーを招待しました。詳細には、招待されたメールアドレスと割り当てられたロールが含まれます。 |
| User Accepted Invite | 招待されたユーザーがアカウント設定を完了しました。 |
| User Accepted Terms | ユーザーがアプリ内の利用規約に同意しました。 |
| User Deactivated | ユーザーアカウントが無効化されました。 |
| User Removed | ユーザーが組織から削除されました。詳細には、削除されたユーザーのメールアドレスと以前のロールが含まれます。 |
| Role Changed | ユーザーのロールが更新されました。 |
| イベント | 説明 |
|---|---|
| Device Provisioned | デバイスが組織のインベントリに追加されました。詳細には、プロビジョニング元とファームウェアバージョンが含まれます。 |
| Device Assigned | デバイスが特定のユーザーに割り当てられました。 |
| Device Bound | ユーザーがデバイスをモバイルアプリとペアリングしました。デバイスがまだプロビジョニングされていない場合、このイベントによって自動プロビジョニングも実行されます。 |
| Device Unbound | デバイスとユーザーアカウントのバインドが解除されました。 |
| Device Depaired | デバイスのペアリングが強制的に解除されました(例:Enterprise Adminによる操作)。 |
| Device Locked | デバイスがEnterprise Adminによってリモートロックされました。 |
| Device Unlocked | 以前ロックされていたデバイスのロックが解除されました。 |
| Device Heartbeat | デバイスがヘルスステータスを報告しました。ダッシュボードでは、低バッテリーアラートを含むハートビートイベントのみが表示されます。 |
| Firmware Updated | デバイスのファームウェアバージョンが変更されました。 |
| イベント | 説明 |
|---|---|
| Recording Created | 新しい録音がアップロードされ、保存されました。 |
| Recording Transcribed | 文字起こしとAI要約が正常に完了しました。 |
| Recording Failed | 処理に失敗しました。詳細には、TRANSCRIBE_JOB_FAILED や PROCESSING_ERROR などの失敗理由が含まれます。 |
| Recording Deleted | 録音がクラウドストレージから削除されました。詳細には、録音ファイル名が含まれます。 |
| イベント | 説明 |
|---|---|
| TD CDP Export | 手動または定期CDPエクスポートが最終状態に到達しました。詳細には、実行ID、ステータス、書き込み先データベース、行数、エクスポート範囲が含まれます。 |
| TD CDP Export Settings Updated | CDPエクスポートの宛先またはその他のエクスポート設定が変更されました。 |
| TD CDP Export Key Set | 書き込み専用APIキーが追加または置き換えられました。キー本体は記録されません。 |
| TD CDP Export Key Removed | 保存済みの書き込み専用APIキーが削除されました。 |
Membersページでは、ユーザーとチームの割り当てを管理できます。
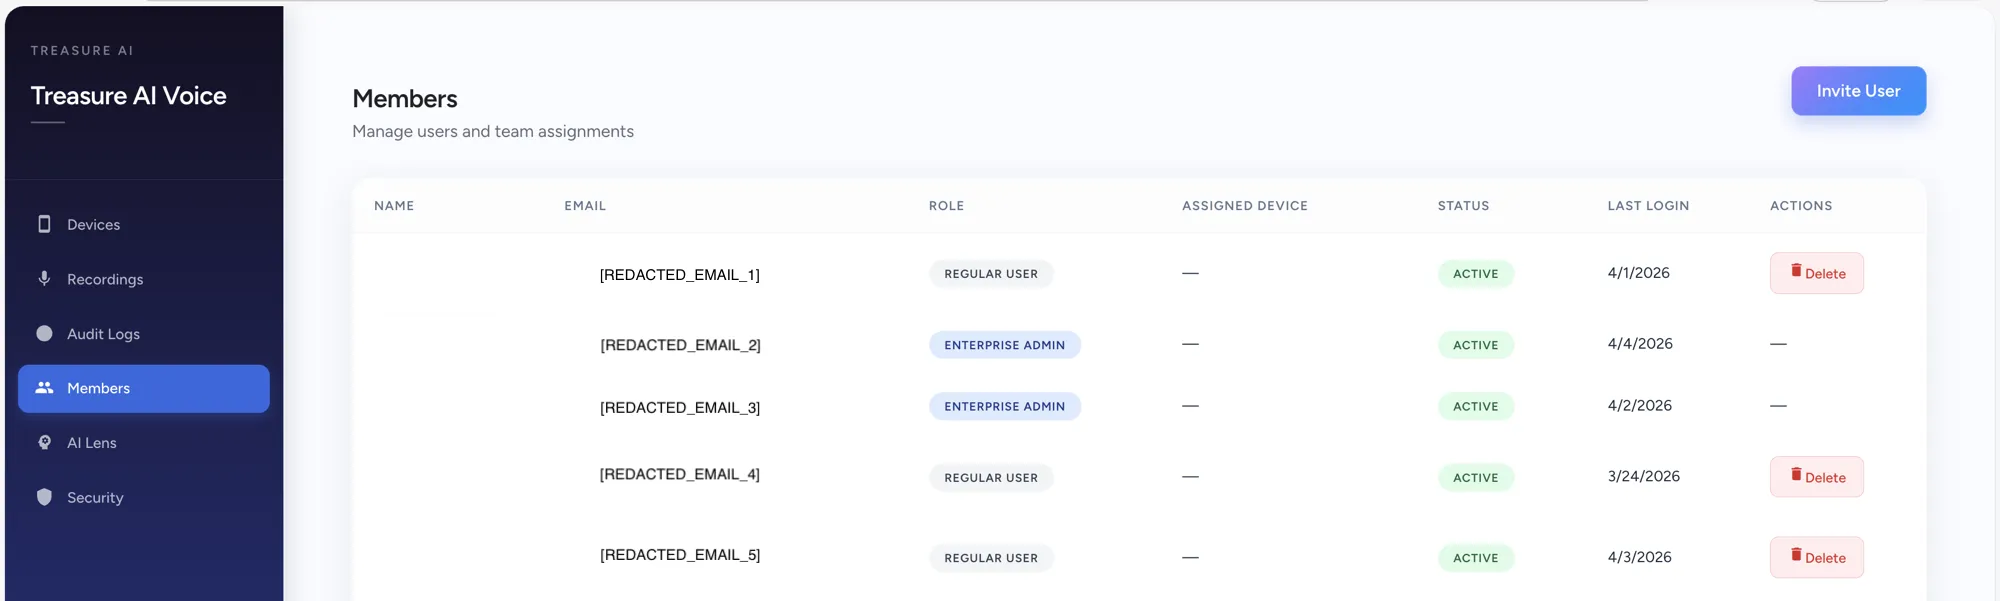
| カラム | 説明 |
|---|---|
| Name | ユーザーの表示名。 |
| ユーザーのメールアドレス。 | |
| Role | ユーザーロール — Regular UserまたはEnterprise Admin。 |
| Status | 現在のアカウントステータス(例:アカウントの有効化が完了しているかどうか)。 |
| Last Login | ユーザーの最新ログイン日。 |
| Actions | ユーザーの削除(Regular Userのみ)。 |
一覧上部のフィルターを使うと、以下の条件でメンバーを絞り込めます:
- 最終ログインからの経過日数 — しばらくアプリを利用していないメンバーをすぐに見つけられるため、利用状況の把握や、利用していないアカウントへのフォローアップに役立ちます。
- Status — 招待を送ったものの、まだアカウントを有効化していないユーザーをすぐに見つけられます。
- Role — Regular UserまたはEnterprise Admin。
Name列には、ユーザーがアカウント有効化時に入力した氏名がそのまま表示され、Membersページから編集することはできません。氏名の編集機能は、将来のリリースで対応予定です。
- 右上のInvite Userボタンをクリックします。
- ユーザーのメールアドレスを入力します。
- ロールを割り当てます(Regular UserまたはEnterprise Admin)。
- ユーザーに組織への参加招待メールが送信されます。
招待リンクの有効期限は6日間です。この期間内にユーザーが招待を承認しなかった場合は、Membersページから新しい招待を再発行してください。
| ロール | 権限 |
|---|---|
| Regular User | 自分の録音と文字起こしのみにアクセスできます。 |
| Enterprise Admin | 組織全体へのフルアクセス — Web管理ダッシュボードからデバイス、メンバー、録音、セキュリティ設定、監査ログを管理できます。 |
Enterprise Adminアカウントは、Membersページから削除できません。
AI Lensは、管理者が組織のミーティングデータ、デバイス、アクティビティについて自然言語で質問できる機能です。
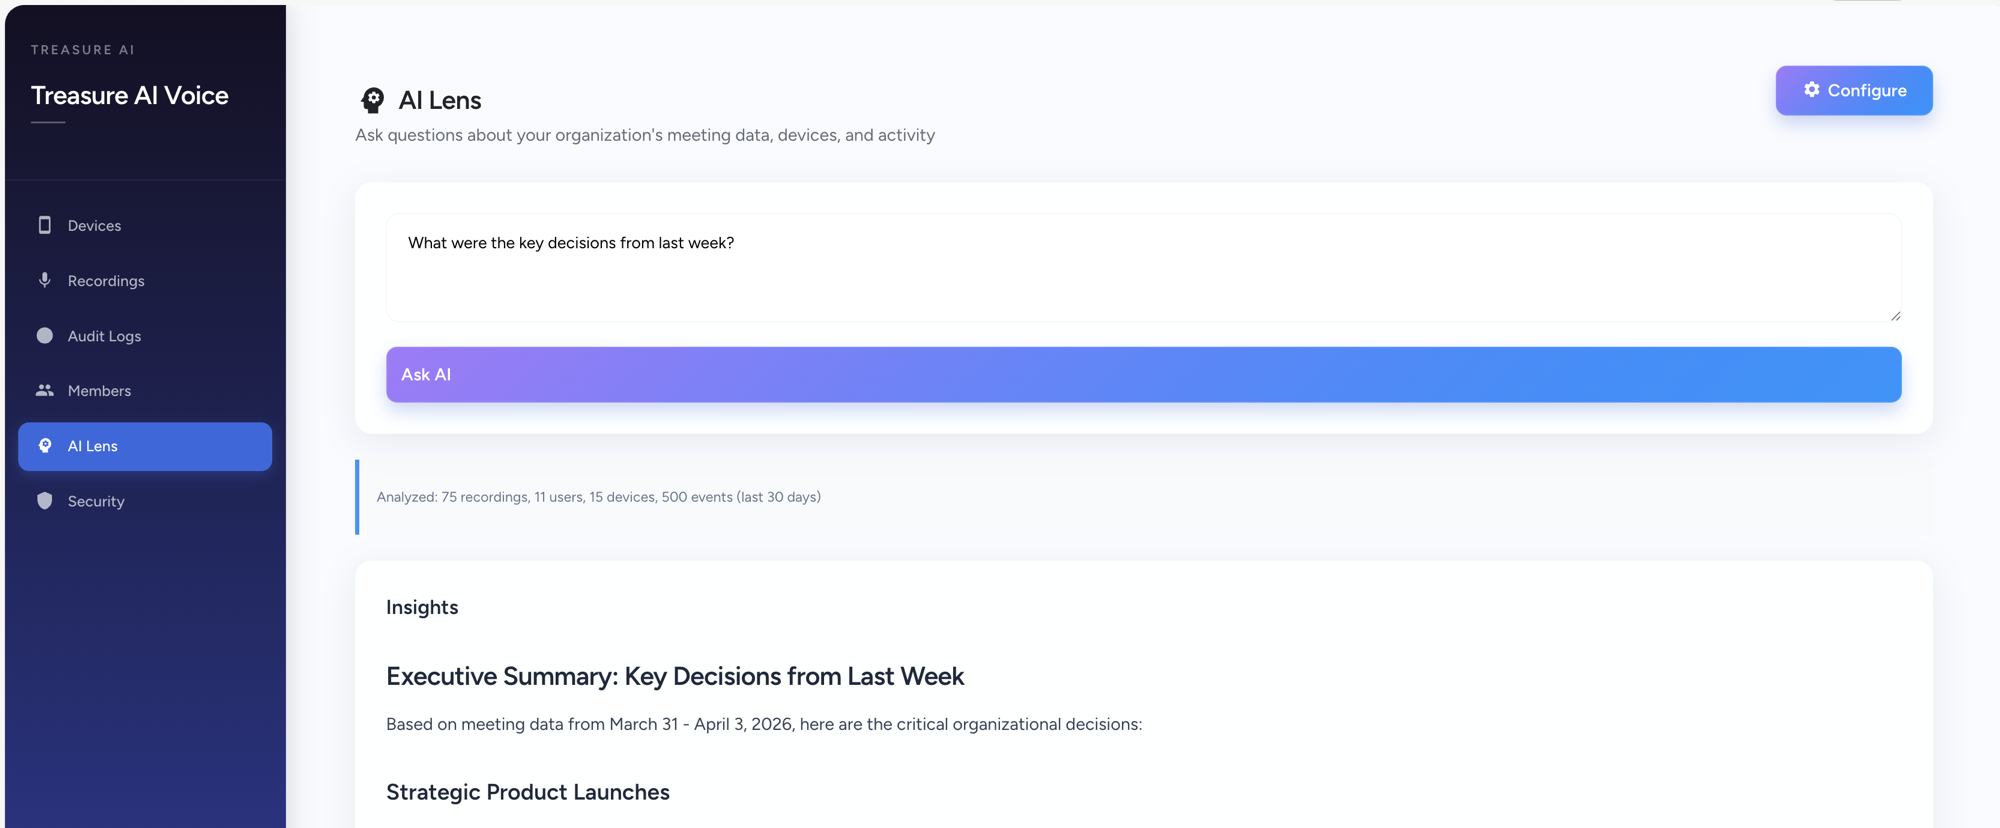
テキストフィールドに質問を入力し(例:「先週の主な決定事項は?」)、Ask AIをクリックします。AI Lensが組織の録音を分析し、インサイトを含むエグゼクティブサマリーを返します。
分析範囲は検索フィールドの下に表示されます(例:「Analyzed: 75 recordings, 11 users, 15 devices, 500 events (last 30 days)」)。
右上のConfigureをクリックして分析設定を調整できます。
Exportページでは、Enterprise Adminが録音、文字起こしセグメント、要約、デバイスインベントリをTreasure Data CDPデータベースに送信できます。エクスポートしたデータは、他の顧客データと結合して分析、セグメンテーション、アクティベーションに活用できます。
Treasure AI Voiceは、手動エクスポートと定期エクスポートに対応しています。エクスポートはバックグラウンドで実行されるため、実行を開始するとコンソールに戻れます。実行状況と結果はHistoryタブで確認してください。
CDPエクスポートは、Treasure Data CDPの日本(AP01)リージョンにのみ書き込みます。書き込み先データベースは、このリージョンに作成してください。
エクスポートを設定する前に、以下を準備してください:
- Treasure AI VoiceのEnterprise Adminアカウント。
- 組織でCDPエクスポートが有効になっていること。
- Treasure Data CDPの日本(AP01)リージョンにある書き込み先データベース。
- 書き込み先データベースに対するImport OnlyまたはGeneral Access権限を持つ、専用のTreasure Data CDP APIキー。
専用の書き込み専用APIキーを使用してください。Master APIキーは使用しないでください。Masterキーは、この連携に必要な範囲を超えるアクセス権を付与します。
CDPエクスポートはデフォルトで無効です。有効にするには:
- Enterprise AdminとしてAI Voice Consoleにサインインします。
- Exportページを開きます。
- Treasure Data CDPを選択します。
- Enable exportをクリックします。
オプションが表示されない場合は、Treasure AIの担当者までお問い合わせください。
手動エクスポートまたは定期エクスポートを実行する前に、宛先と認証情報を保存します:
- ExportページのSettingsタブを開きます。
- 書き込み先のDatabaseを入力します。
- 専用のWrite-only API Keyを入力します。
- 必要に応じてAdvancedを展開し、Recordings tableとTranscript segments tableの名前を変更します。
- Save settingsをクリックします。
データベースとテーブルの設定は、次回Exportページを開いたときに復元されます。保存済みAPIキーはマスクされた値でのみ表示されます。キー本体がコンソールに返されること、エクスポート実行のペイロードに含まれること、監査ログに書き込まれることはありません。認証情報を変更するにはReplaceをクリックして新しいキーを保存します。削除するにはRemoveをクリックします。保存済みキーを削除すると、有効な定期スケジュールも無効になります。
データベース名は3〜64文字で、小文字の英字で始まり、小文字の英字、数字、アンダースコアのみ使用できます。exportは使用できません。テーブル名は3〜128文字で、小文字の英字、数字、アンダースコアのみ使用できます。
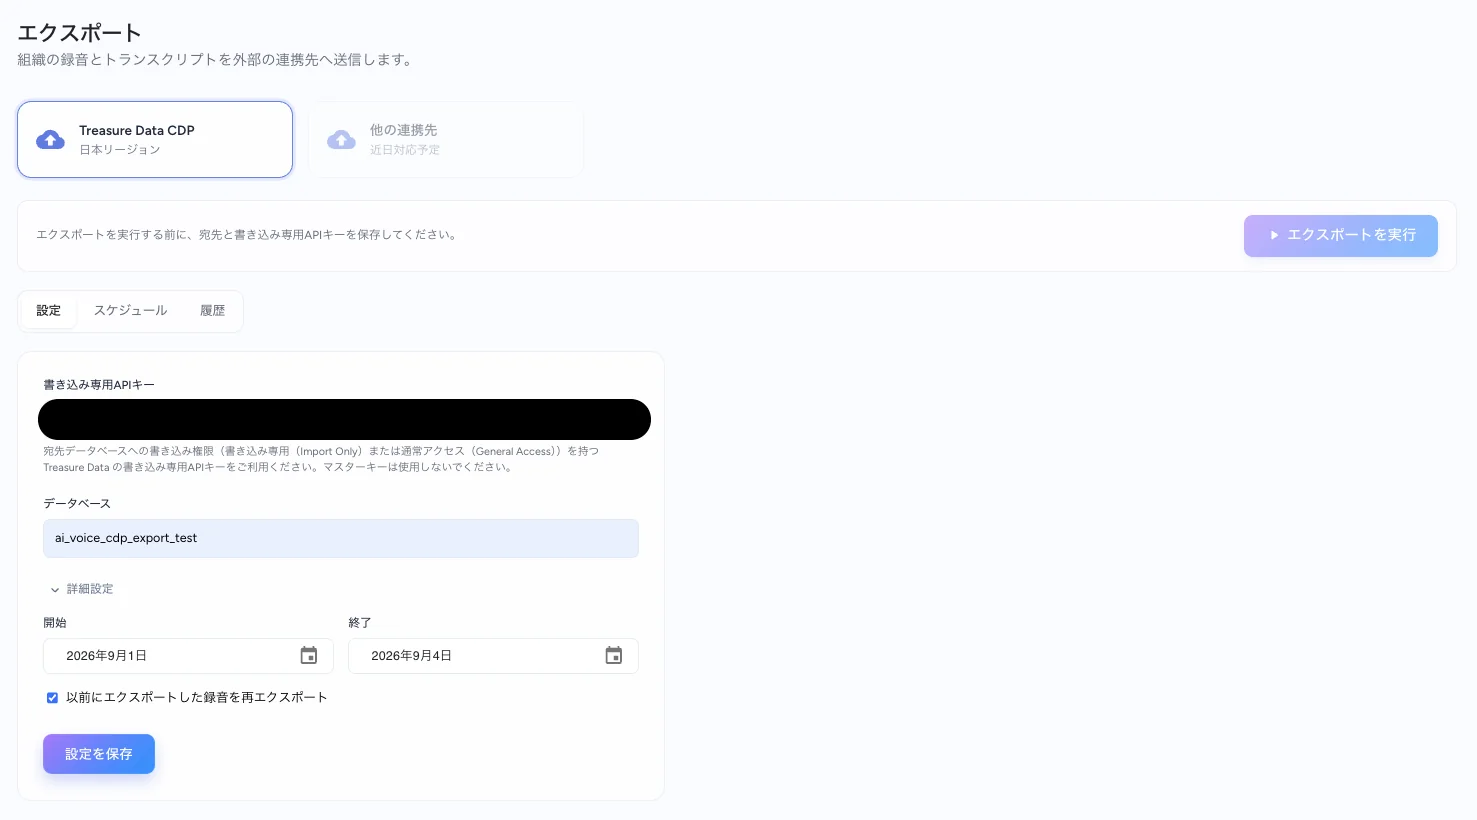
- Settingsタブに書き込み先データベースと保存済みAPIキーが表示されていることを確認します。
- 必要に応じてAdvancedを展開し、FromとToの日付範囲を設定します。
- 必要に応じて以前にエクスポートした録音を再エクスポートを選択します。
- Run export nowをクリックします。
- Historyタブで実行状況を確認します。
日付範囲は録音日時で録音をフィルタリングします。Toの日付は、その日の終日を含みます。範囲は録音、文字起こしセグメント、要約に適用されます。録音日時によるデバイスのフィルタリングは行いません。
エクスポート開始後にブラウザーでページを開いたままにする必要はありません。エクスポートはバックグラウンドで続行されます。
定期エクスポートでは、保存済みの宛先、テーブル設定、書き込み専用APIキーを使用します。スケジュールを有効にする前に、これらの設定を保存して確認してください。
- Scheduleタブを開きます。
- Scheduled exportをオンにします。
- Intervalを選択します:
- Every hour
- Every 6 hours
- Every 12 hours
- Every 24 hours
- Weekly
- 最初のスケジュール実行の方式を選択します。
- スケジュールを保存します。
最短の実行間隔は1時間です。AI Voice CDPエクスポートでは、一覧にある間隔のみ利用できます。カスタムcron式には対応していません。有効なスケジュールを保存すると、エクスポートが直ちに開始されます。その後のエクスポートは、最初の実行時刻を基準に、選択した間隔で実行されます。例えば、1時間ごとのスケジュールを10:23に保存した場合、最初のエクスポートが直ちに開始され、次の実行は11:23、12:23、というように続きます。
同じ組織で別のエクスポートが実行中の場合、手動エクスポートと定期エクスポートのいずれも開始できません。定期スケジュールは組織単位で設定され、実行開始時に管理者がサインインしている必要はありません。
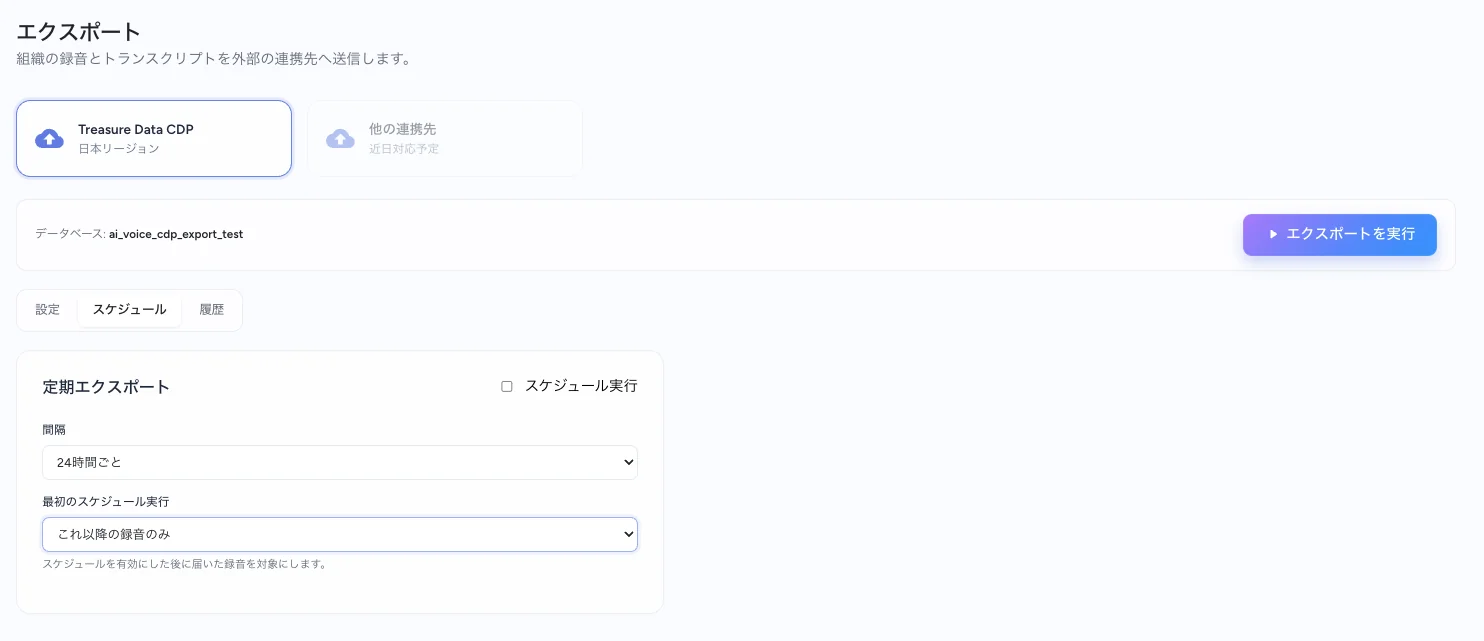
スケジュールを有効にするとき、以下のいずれかを選択します:
- Only recordings from now on:スケジュールを有効にした時点をエクスポートの境界にします。過去の録音は自動的にバックフィルされませんが、その時点以降に更新されたレコードは対象になります。
- Send everything not yet exported first:組織内の既存のエクスポート対象データから開始し、その後は差分エクスポートを続けます。録音履歴が大きい場合は、複数回の実行が必要になることがあります。
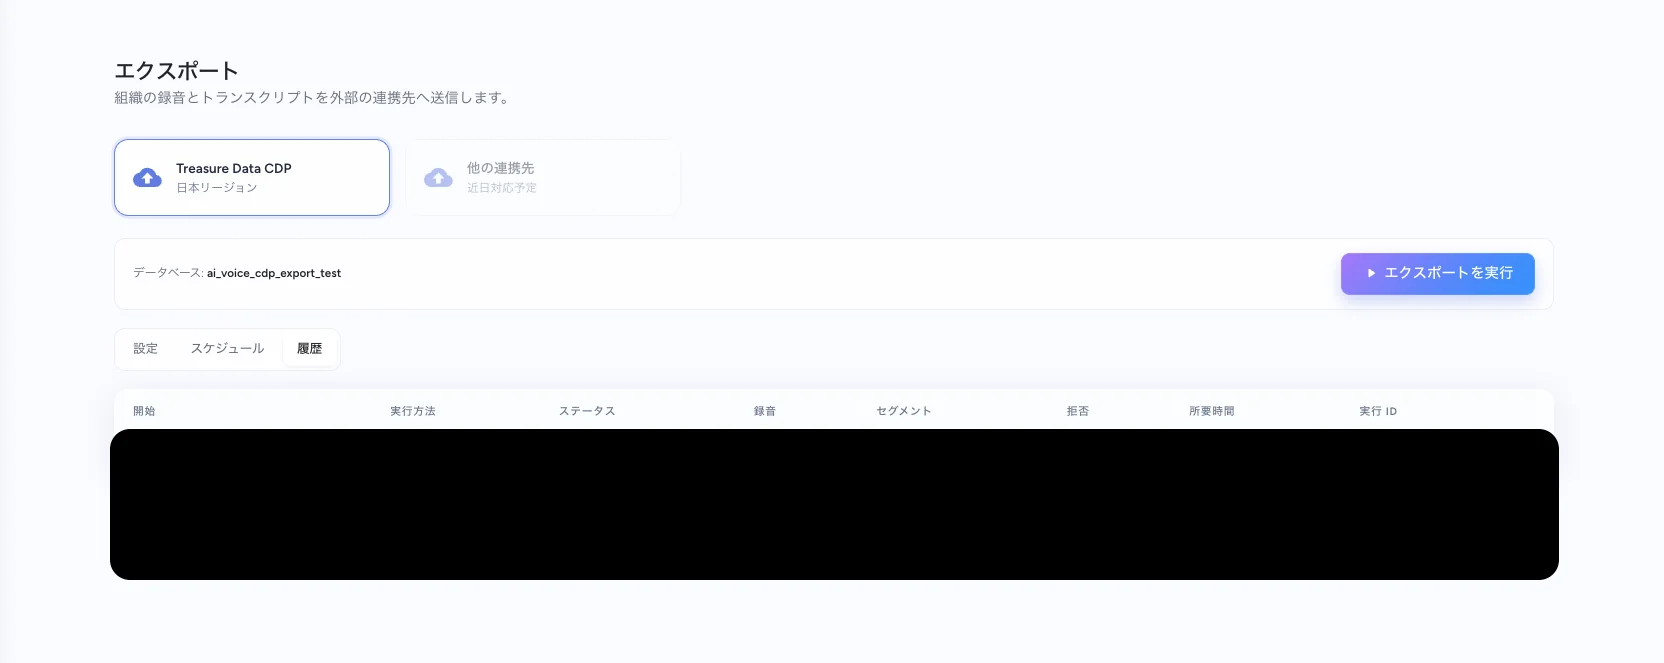
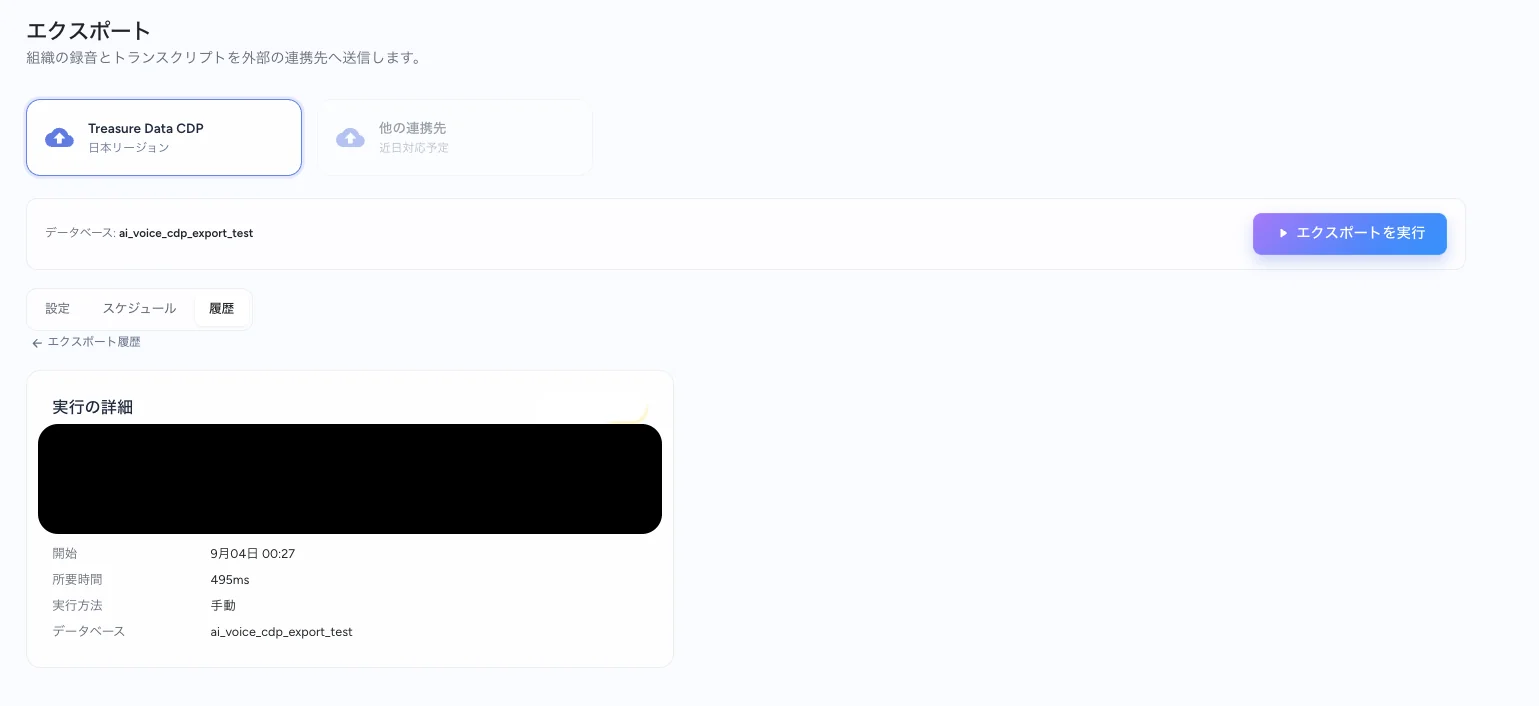
Historyタブには、手動および定期エクスポートの実行履歴が表示されます。各行には以下が表示されます:
- 開始時刻
- 実行方法
- ステータス
- 受け入れられた録音行数
- 受け入れられた文字起こしセグメント行数
- 拒否された行数
- 所要時間
- 実行ID
行を選択すると、書き込み先データベース、テーブルごとの受け入れ件数と拒否件数、失敗情報、イベントサイズが大きすぎて拒否された録音を確認できます。
| ステータス | 意味 |
|---|---|
| Queued | エクスポートが受け付けられ、開始を待っています。 |
| Running | エクスポートワーカーが実行を処理しています。 |
| Success | 行の拒否が報告されることなく実行が完了しました。 |
| Partial | 一部の行が拒否されたか、ワーカーの時間制限に達して実行が終了しました。未処理のデータは後続のエクスポート実行で処理されます。 |
| Failed | 認証、権限、設定、またはシステムエラーにより実行を完了できませんでした。 |
| Nothing to send | 受け入れられた録音またはデバイスのイベントがありませんでした。 |
認証情報が無効な場合や、Treasure Data CDPデータベースへの権限が不足している場合は、非同期実行のためFailedとして表示されることがあります。書き込み先データベースに対するImport OnlyまたはGeneral Access権限をキーのユーザーに付与してから、エクスポートを再実行してください。
シリアライズ後のイベントが1MBの上限を超える録音は、実行詳細に表示されます。その録音行は拒否されますが、文字起こしセグメントと要約は送信される場合があります。録音は後続の実行で一定回数再試行されます。コンソールでは、エクスポート前にシリアライズ後のイベントサイズを確認できません。上限を超えた場合は、実行詳細で拒否された録音を確認してください。
各エクスポートイベントには、以下のフィールドが含まれます:
unique_id:ソースレコードの安定した識別子。updated_at:ソースレコードの最終更新時刻(Unixエポック秒)。time:Treasure Dataの時間パーティショニングに使用するタイムスタンプ。
timeとupdated_atの用途は異なります。パーティションのフィルタリングにはtimeを使用し、同じレコードのどのコピーが最新かを判断するにはupdated_atを使用してください。
定期エクスポートと日付範囲を指定しないエクスポートでは、差分チェックポイントを使用します。そのチェックポイント以降に更新された録音とデバイスが次回の実行に含まれます。日付範囲を指定すると、録音の候補を録音日時で絞り込みながら、差分チェックを維持します。
Treasure Data CDPは受信イベントを既存行の置き換えではなく追記します。そのため、再実行によって同じunique_idを持つ行が複数存在する場合があります。ダウンストリームではunique_idを基準に重複排除し、updated_atが最大の行を残してください。
古いレコードでソースの更新時刻が維持されていない場合、updated_atにはテーブルごとの代替タイムスタンプが使用されます。
各エクスポート実行は、Audit LogsのTD CDP Exportイベントタイプに記録されます。ステータスと行数はHistoryタブと実行詳細で確認でき、Audit Logsには表示されません。宛先設定と認証情報の変更も記録されます。APIキー本体が監査ログに書き込まれることはありません。
- 定期エクスポートの最短間隔は1時間です。
- 組織ごとに同時実行できるエクスポートは1つだけです。
- 1つの録音イベントは1MBを超えられません。
- 1つのバッチは4MBを超えられません。
- Treasure Dataによる行の拒否、またはワーカーの時間制限によって、実行がPartialになることがあります。
- 実行が失敗した場合は、Historyで失敗情報を確認し、書き込み先データベース、APIキー、データベース権限を確認してください。
- Nothing to sendと表示された場合は、録音の日付範囲を確認し、全件を再エクスポートする必要があれば以前にエクスポートした録音を再エクスポートを選択してください。
エクスポートされるテーブルのスキーマ、データ関係、クエリ例については、Treasure Data CDP Integrationを参照してください。
Legalページから、Treasure AI Voiceの利用を規定するTreasure Dataの法的文書に直接アクセスできます:
- Terms of Service(利用規約)
- Voice Supplemental Terms(Voice追加規約)
- AI Terms(AI規約)
- AI Acceptable Use Policy(AI利用規定)
- Privacy Statement(プライバシーステートメント)
各リンクから、Treasure Dataウェブサイト上の最新版の文書が開きます。