GitHub コネクタを使うと、Treasure AI Studio のエージェントがチャット中に GitHub リポジトリを操作できます。コードのクローン、ファイルの読み取り・編集、プルリクエストの作成・レビュー、Issue の管理などをあなたに代わって行います。エージェントはサンドボックス内で gh CLI と HTTPS 経由の git を使い、あなたのコネクションで認証します。Treasure Data コネクタと同様に、ベンダー側で OAuth アプリケーションを作成する必要はありません。
セットアップは 3 つの部分に分かれ、それぞれ担う役割が異なります。Studio の管理者が コネクタを有効化 し、GitHub アカウントまたは Organization に権限を持つ人が、エージェントにアクセスさせたいリポジトリに Treasure AI GitHub App をインストール し、各ユーザーが 自分のコネクションを認可 します。真ん中の部分は完全に GitHub 側で完結し、Studio アカウントとは結び付きません。GitHub App のインストールは Studio アカウントとは独立しています を参照してください。
まず コネクション を読んで、全体像 — コネクタとコネクションの違い、管理者とユーザーの役割 — を把握してください。このページでは GitHub 固有の手順を説明します。
GitHub コネクタを有効化し、エージェントにアクセスさせたいリポジトリに Treasure AI GitHub App をインストールし、コネクションを認可して、エージェントがコード・Issue・プルリクエストを操作できるようにします。また、GitHub App がどの操作を実行できるのかも確認します。
- Treasure AI Studio のアカウント管理者権限 — ステップ 1(コネクタの有効化)でのみ必要です
- エージェントに作業させたい場所に GitHub App をインストールできる GitHub 側の権限 — ステップ 2 でのみ必要です。自分が所有する個人アカウントにはインストールできます。Organization にインストールする場合は Organization のオーナー権限が必要です。これは GitHub 側の権限であり、Studio でのロールとは関係ありません。
Treasure AI が GitHub App とその OAuth クライアントを管理するため、ベンダー側で登録するものはなく、入力する Client ID や Secret もありません。コネクタの有効化は、[Connections] タブに GitHub を表示させるための操作です。
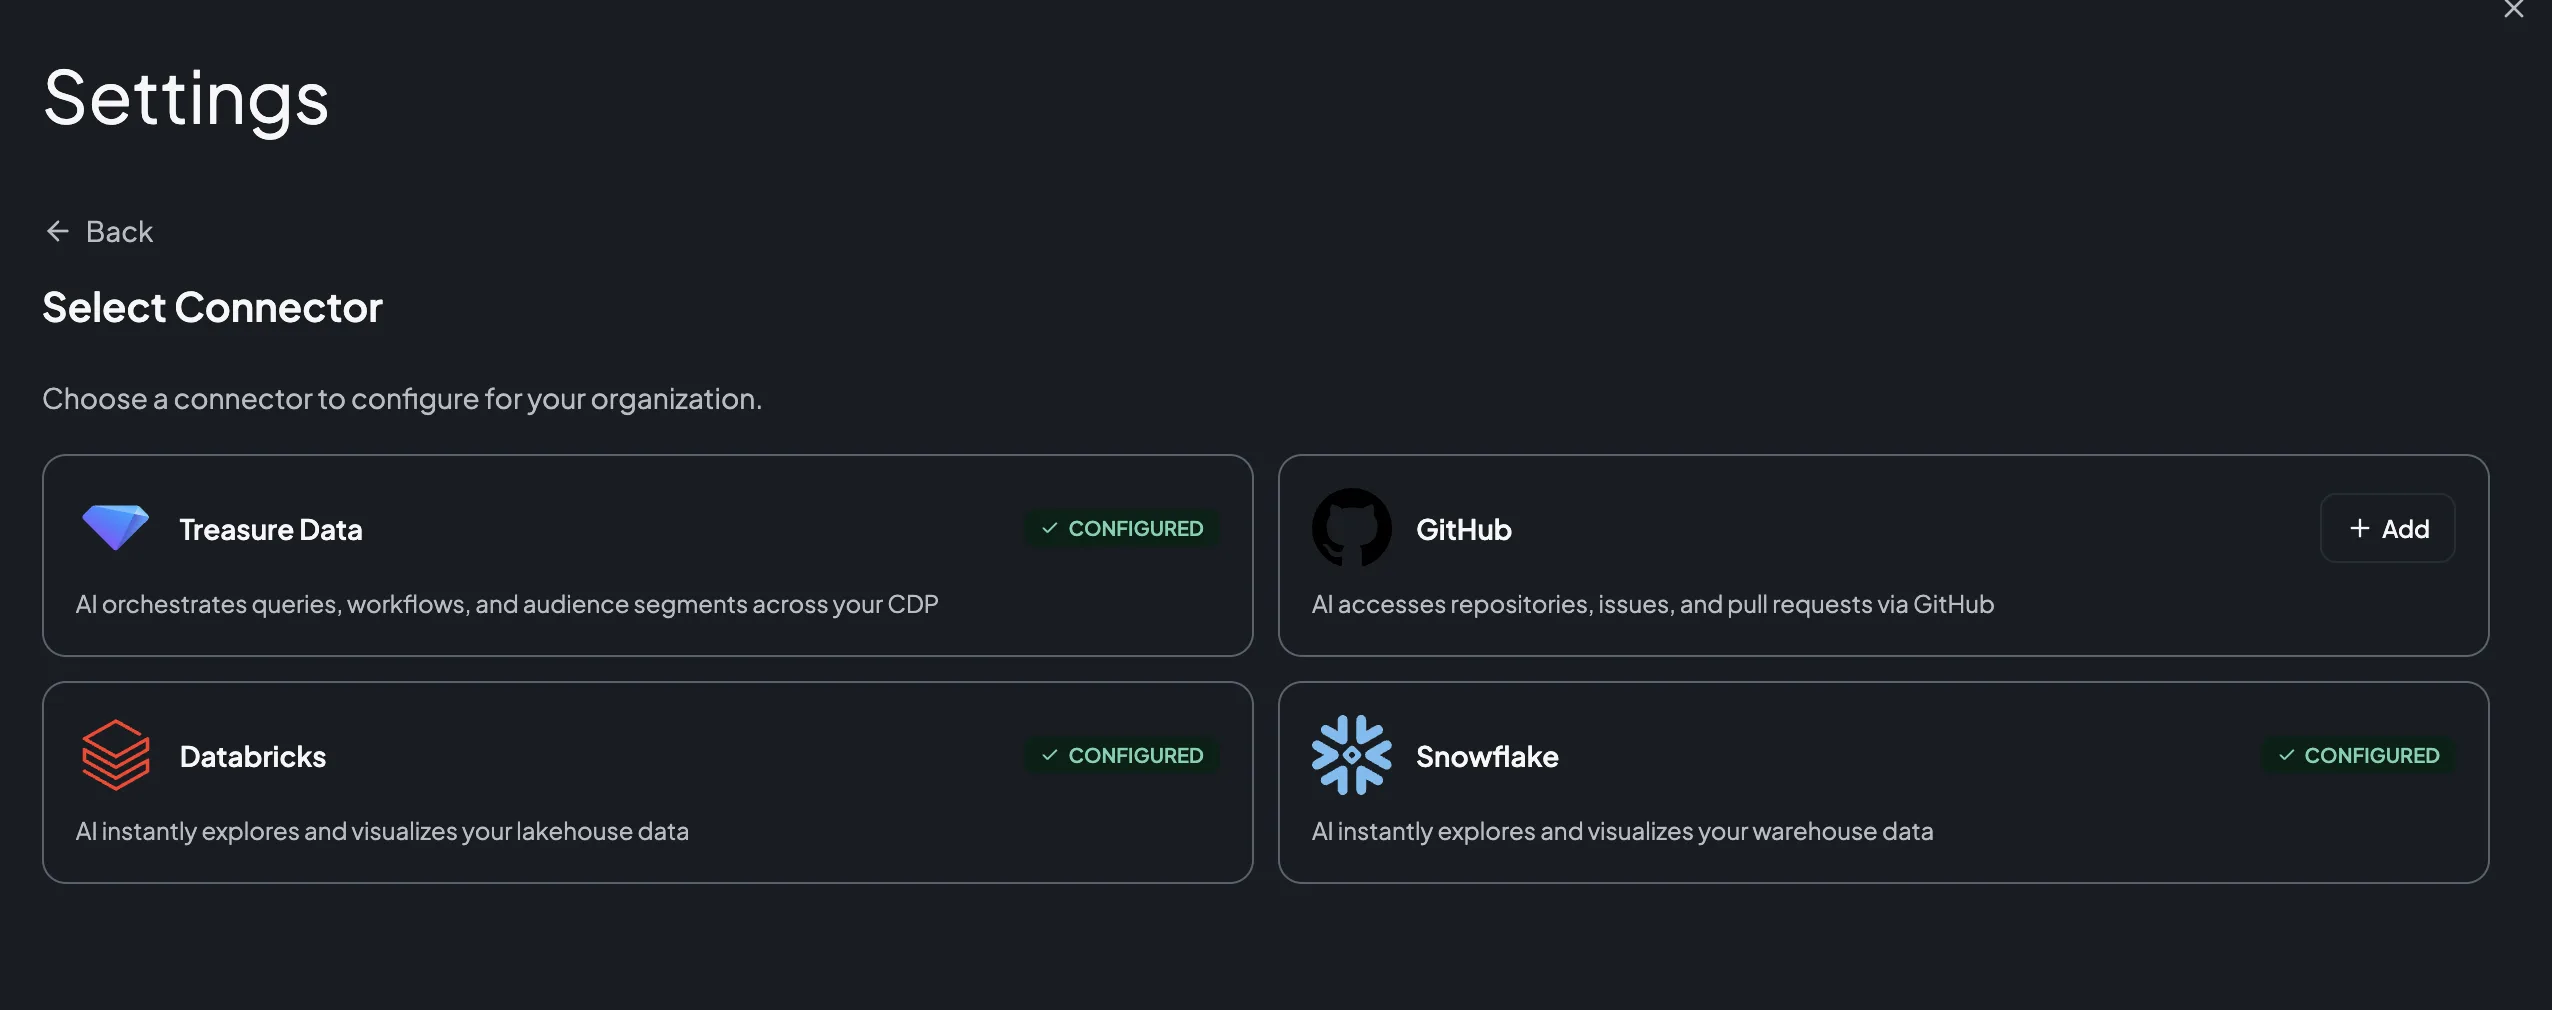
- Treasure AI Studio で [Settings] → [Connector Settings]([Organization] の下)を開きます。
- [Add Connector](または [Add your first connector])をクリックし、[GitHub] を選択します。
- GitHub コネクタには入力する設定項目がありません。[Save] をクリックして追加します。
- ユーザーがコネクションを認可できるよう、コネクタが 有効化 されていることを確認します。これで、全ユーザーの [Connections] タブの [Available] に GitHub が表示されます。
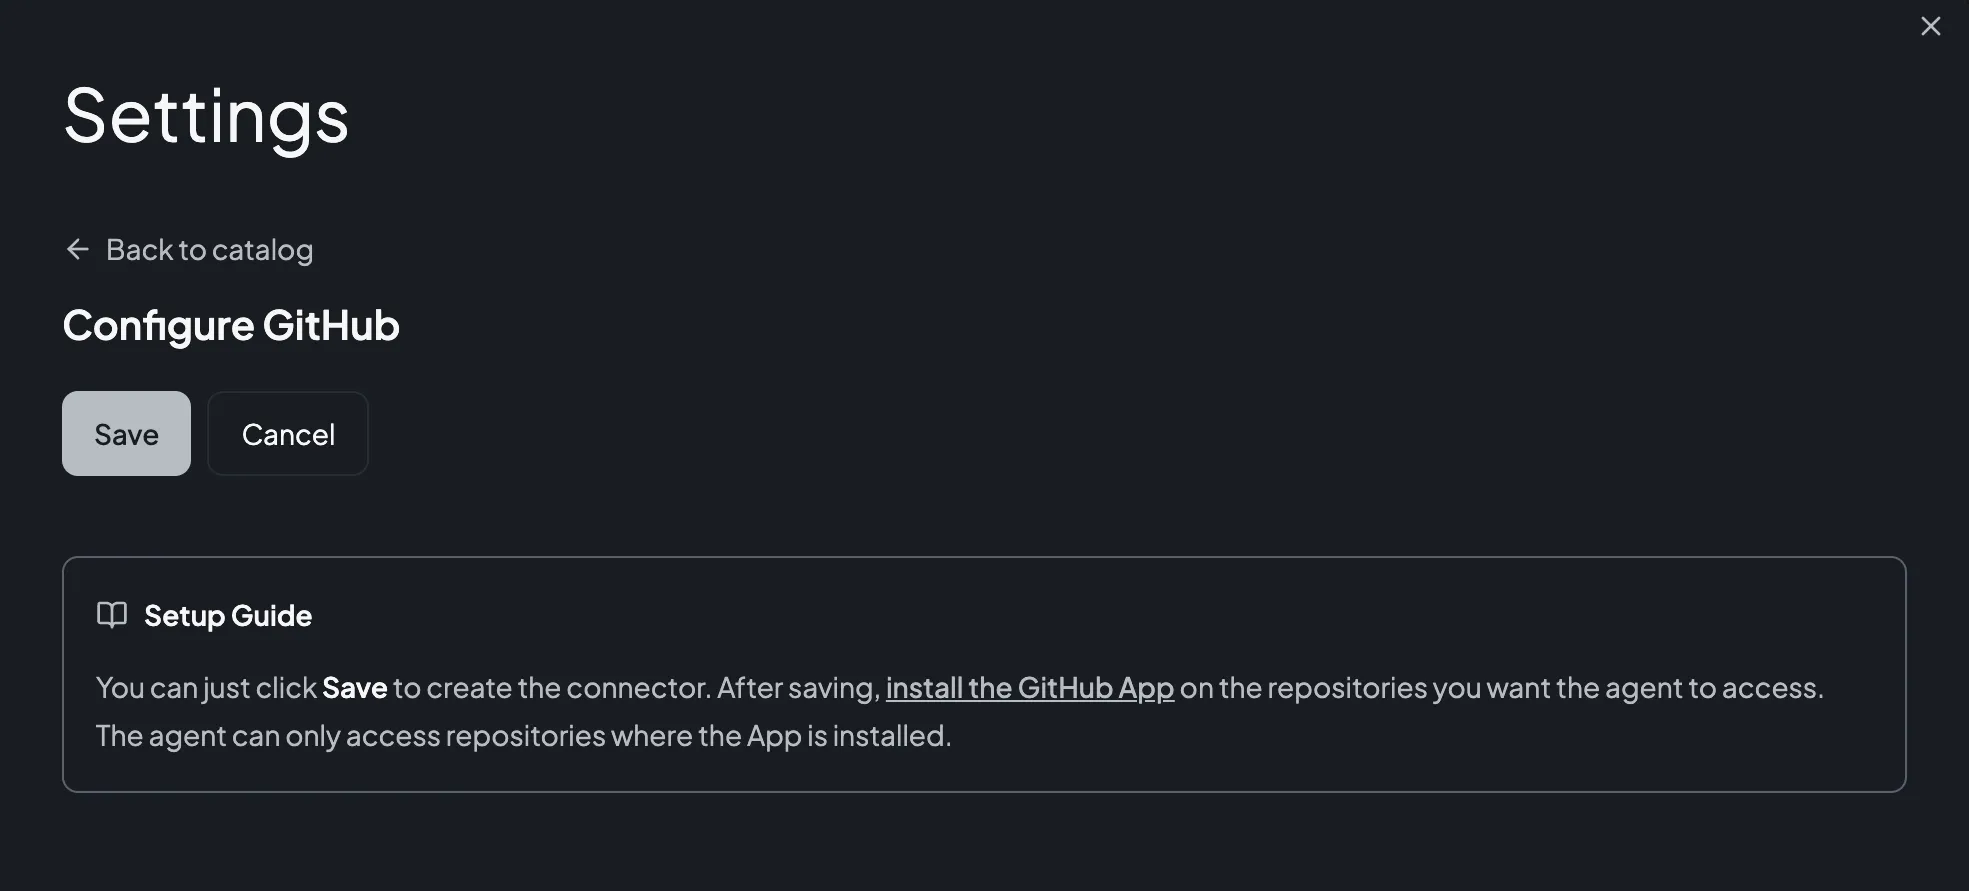
フォームの横に表示される [Setup Guide] パネルには GitHub App インストールページへのリンクが記載されています。このパネル自体はコネクタ追加フォームの一部なので、コネクタを追加している最中にのみ表示されますが、そこに記載されたリンクはパネルと一緒に消えるわけではありません。[Save] をクリックした後、保存されたコネクタの行には、展開アイコン(展開すると保存済みの設定項目の値が表示されますが、GitHub コネクタには設定項目がありません)・有効化トグル・削除ボタンがあります。
その下には、コネクタが到達する必要のあるドメインごとのリマインダーが表示され、最下部に GitHub App インストールページへのリンクを記した注記が常に表示されます。
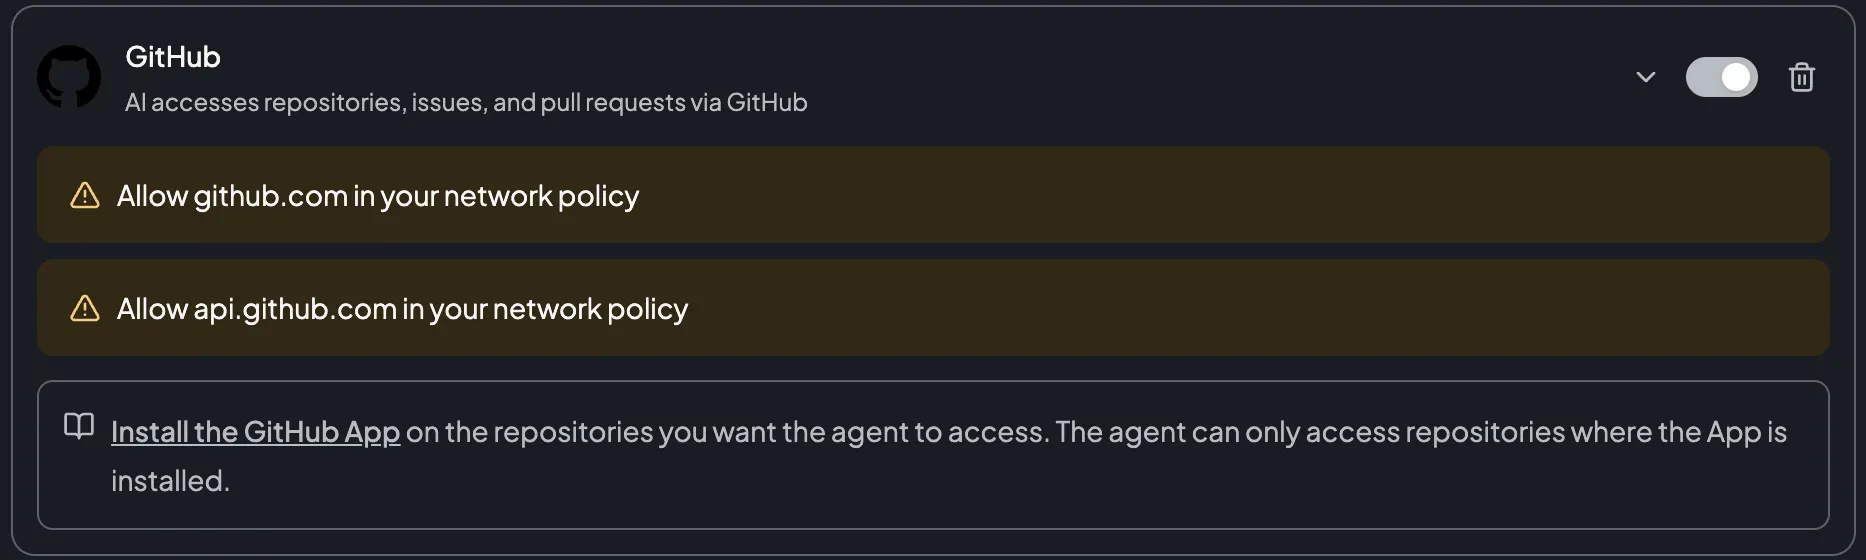
このリマインダーは egress ドメインを宣言するすべてのコネクタについて表示され、ネットワークポリシーで既に許可済みかどうかに関係なく表示され続けます。設定に不備があることを示すものではなく、そのコネクタが何を必要とするかを示しています。リマインダーの下の注記はインストールページへのリンクを繰り返し表示するため、コネクタを追加している最中に限らず、いつでもアクセスできます(このページは公開された GitHub の URL であり、ステップ 2 に完全な形で記載しています)。
Databricks と Snowflake のコネクタでは、管理者がベンダーのコンソールで OAuth アプリケーションを作成し、その Client ID と Secret を貼り付ける必要があります。GitHub コネクタではそれらが一切不要です。GitHub App とその OAuth クライアントは Treasure AI が提供・管理するため、設定フォームは空です。
アカウントでネットワークポリシーを使用している場合、コネクタの egress ドメイン(github.com と api.github.com)を許可し、エージェントのサンドボックスが GitHub に到達できるようにしてください。各コネクタが必要とするドメインは [Connector Settings] に表示されます。
アクセスを実際に付与するのはインストールです。エージェントは Treasure AI GitHub App がインストールされたリポジトリにのみアクセスできます。 これがエージェントの到達範囲を制御する仕組みです。エージェントに操作させたいリポジトリにのみインストールしてください。
この App は Treasure AI GitHub Integration という名前で GitHub に公開されており、treasure-data Organization が所有しています。
| ページ | URL |
|---|---|
| App の公開ページ(説明と権限) | https://github.com/apps/treasure-ai-github-integration |
| インストール(アカウントまたは Organization を選択) | https://github.com/apps/treasure-ai-github-integration/installations/new |
- インストールページ を開きます。GitHub にサインインしている必要があります。
- インストール先の Organization または 個人アカウント を選びます。GitHub には、あなたが App をインストールできるアカウント(自分の個人アカウントと、インストール権限を持つ Organization)のみが表示されます。必要な Organization が表示されない場合は、その Organization のオーナーにインストールを依頼してください(GitHub では、Organization のメンバーがオーナーにインストールをリクエストすることもできます)。
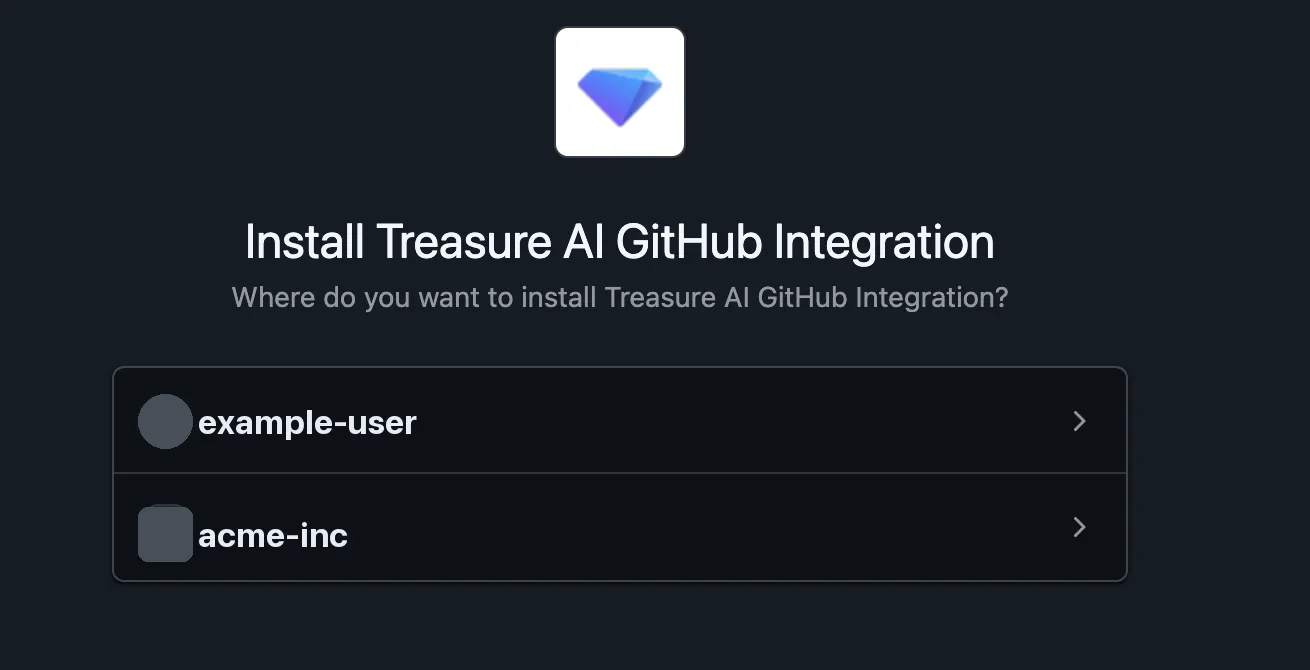
- [All repositories] または [Only select repositories] を選択し、エージェントにアクセスさせたいリポジトリを指定します。この画面に表示される GitHub 自身の注記も確認してください。[All repositories] はそのアカウントが所有する現在および 将来 のすべてのリポジトリが対象になり、どちらを選んだ場合も「public リポジトリは読み取り専用で含まれる」と記載されています。
- 権限を確認し(下記の GitHub App が実行できる操作 を参照)、[Install] をクリックします。この画面には [User permissions] も表示されます。これはステップ 3 で各ユーザーがコネクションを認可するときに、個別に要求されるアクセスです。
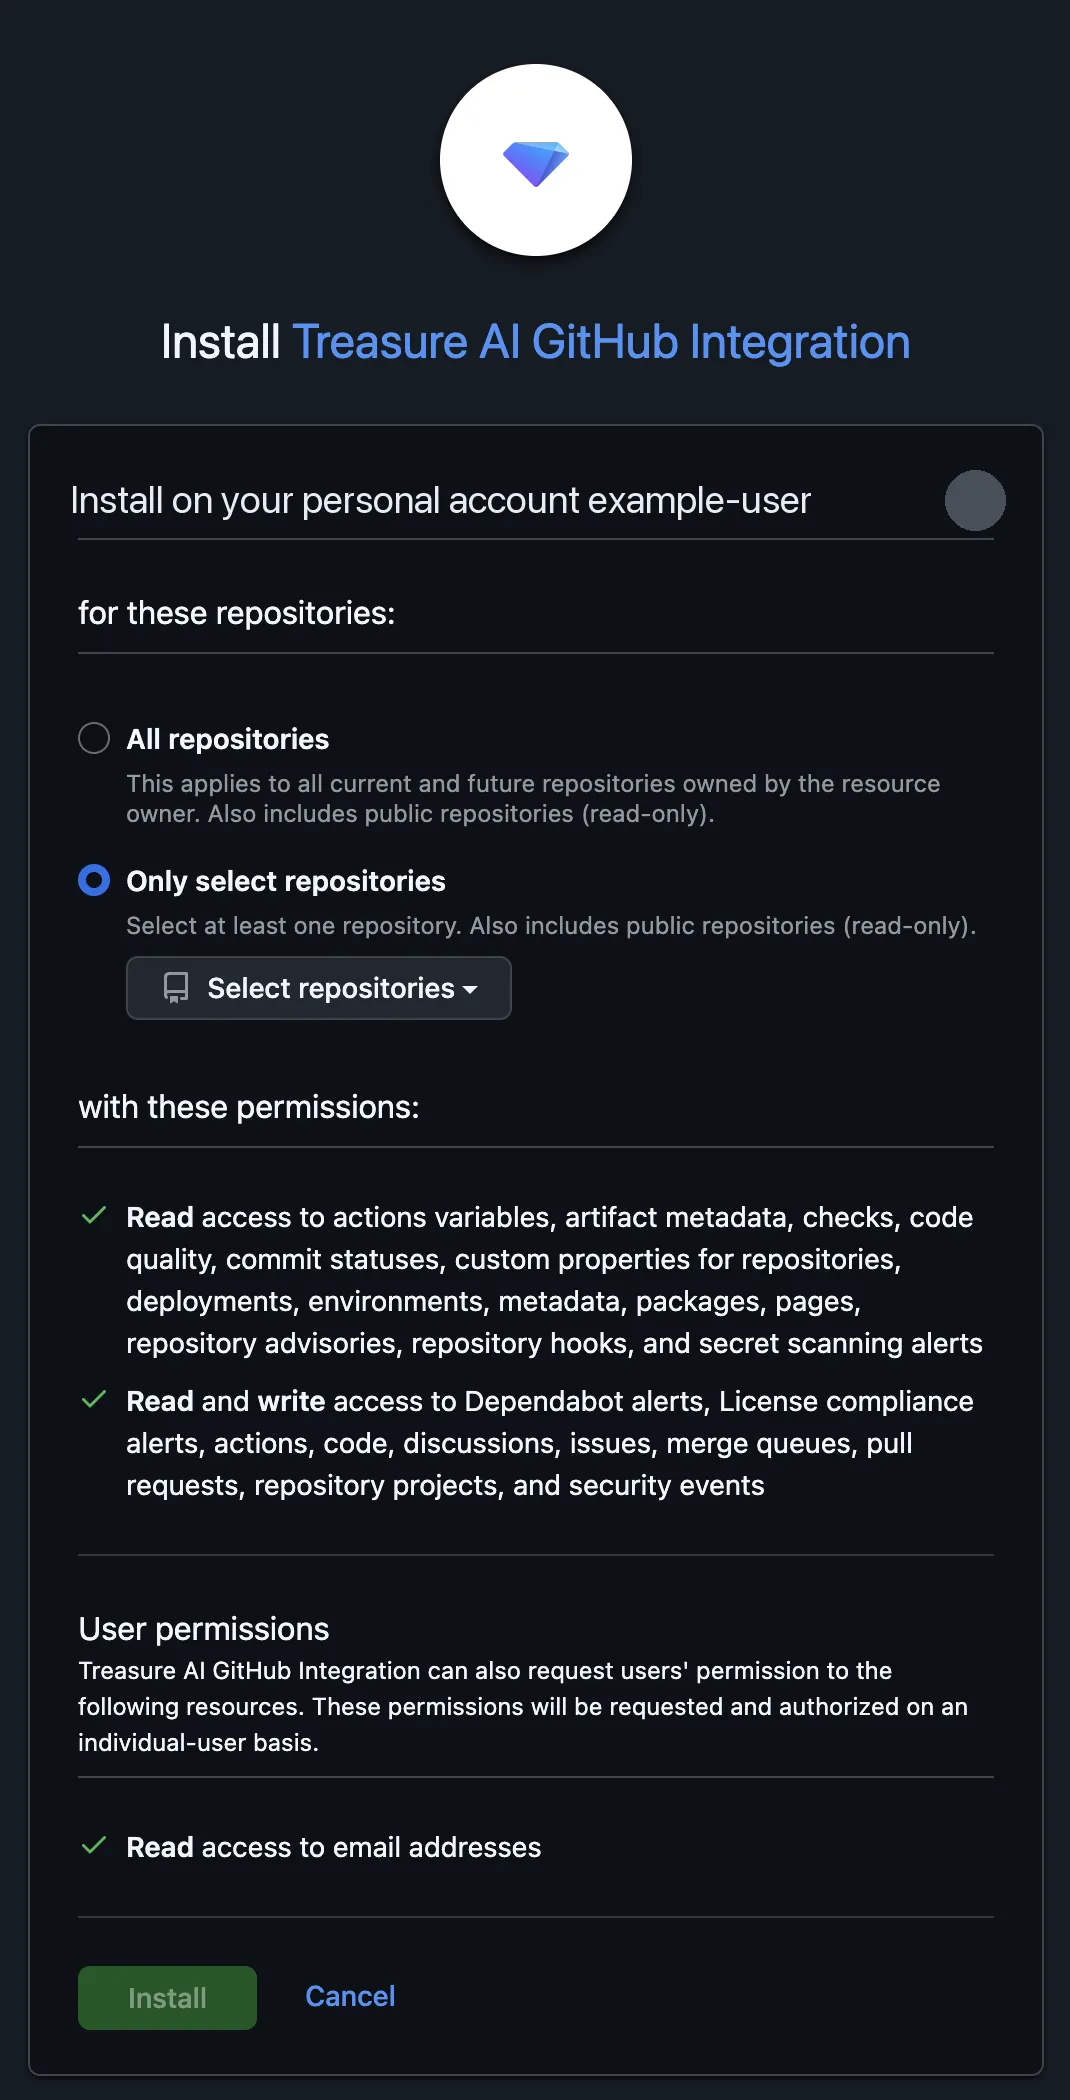
必要な数のアカウントや Organization に対して、同じ手順を繰り返せます。インストールの例 を参照してください。
エージェントが到達できるリポジトリを後で変更する、またはアクセスを完全に削除するには、GitHub でそのインストールの [Configure] ページを開きます。Organization の場合は [Your organizations] → [Settings] → [GitHub Apps]、個人アカウントの場合は [Settings] → [Applications] → [Installed GitHub Apps] です。この操作にあたって Studio 側で変更すべきことはありません。
App のインストールとコネクションの認可は互いに独立しているため、どちらを先に行っても構いません。このページではアクセス境界を理解しやすくするために App のインストールを先に説明しています。いずれの順序でも、エージェントがリポジトリを操作できるのは両方が揃ってからです。
コネクタが有効化され App がインストールされたら、エージェントに GitHub へアクセスさせたい各ユーザーは、自分のコネクションを認可します。事前に [Settings] から行うことも、チャットからその場で行うこともできます。
- [Settings] → [Connections] を開きます。
- [Available] の下で [GitHub] を見つけ、[Connect] をクリックします。
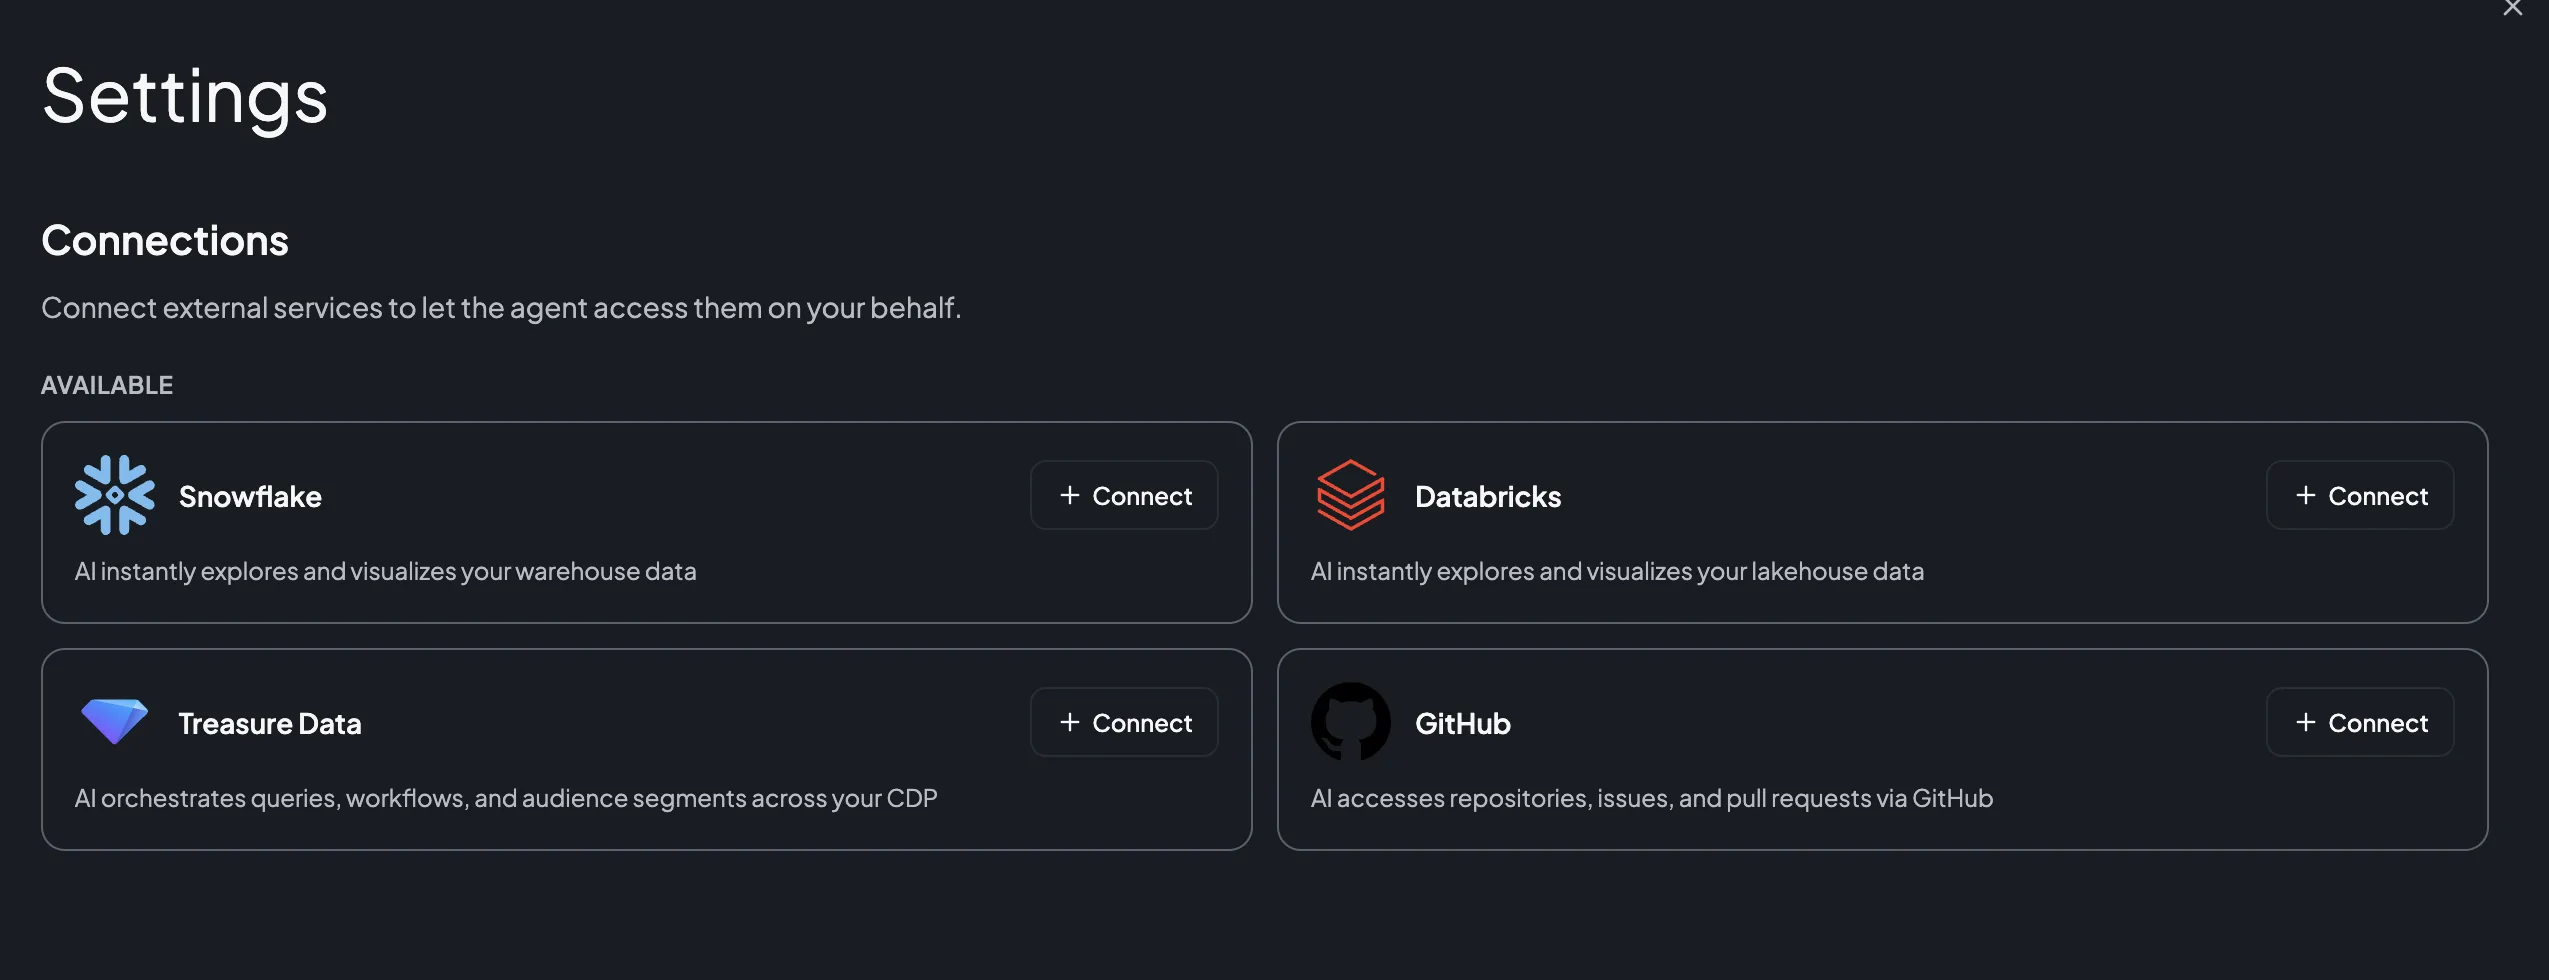
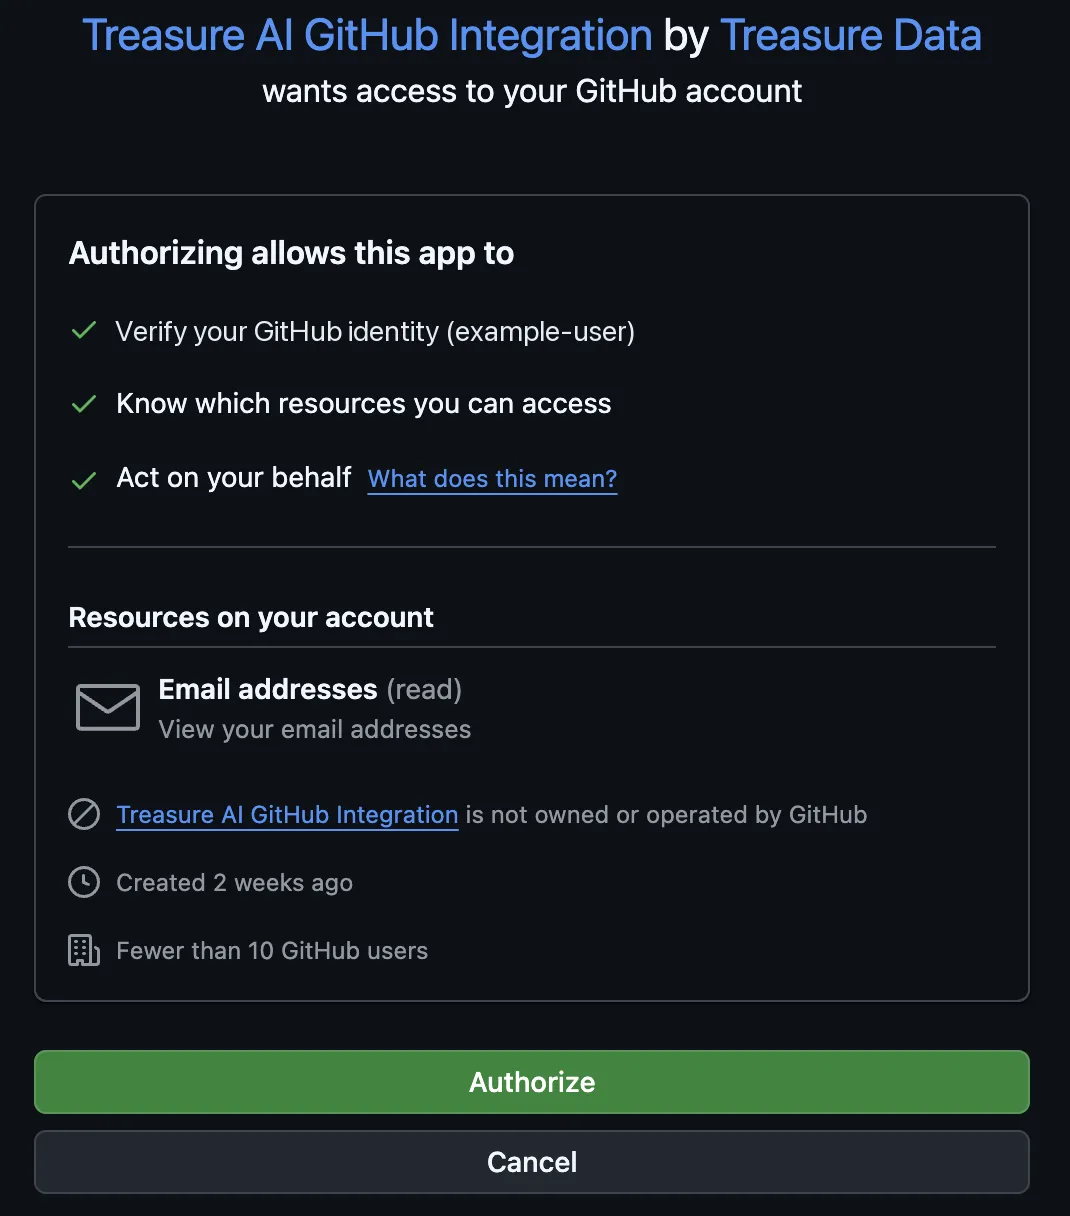
- ポップアップで GitHub にサインインし、要求されたアクセスを承認します。GitHub の認可画面には、認可の対象となるアカウントが明示されます([Verify your GitHub identity (あなたのハンドル)])。あわせて、アクセスできるリソースの把握、あなたに代わっての操作、メールアドレスの読み取りが許可対象として列挙されます。承認すると Studio に戻り、ポップアップが閉じます。
- ポップアップが閉じると、接続済みリストに GitHub が接続日とともに表示され、横に削除(ゴミ箱)アイコンが並びます。
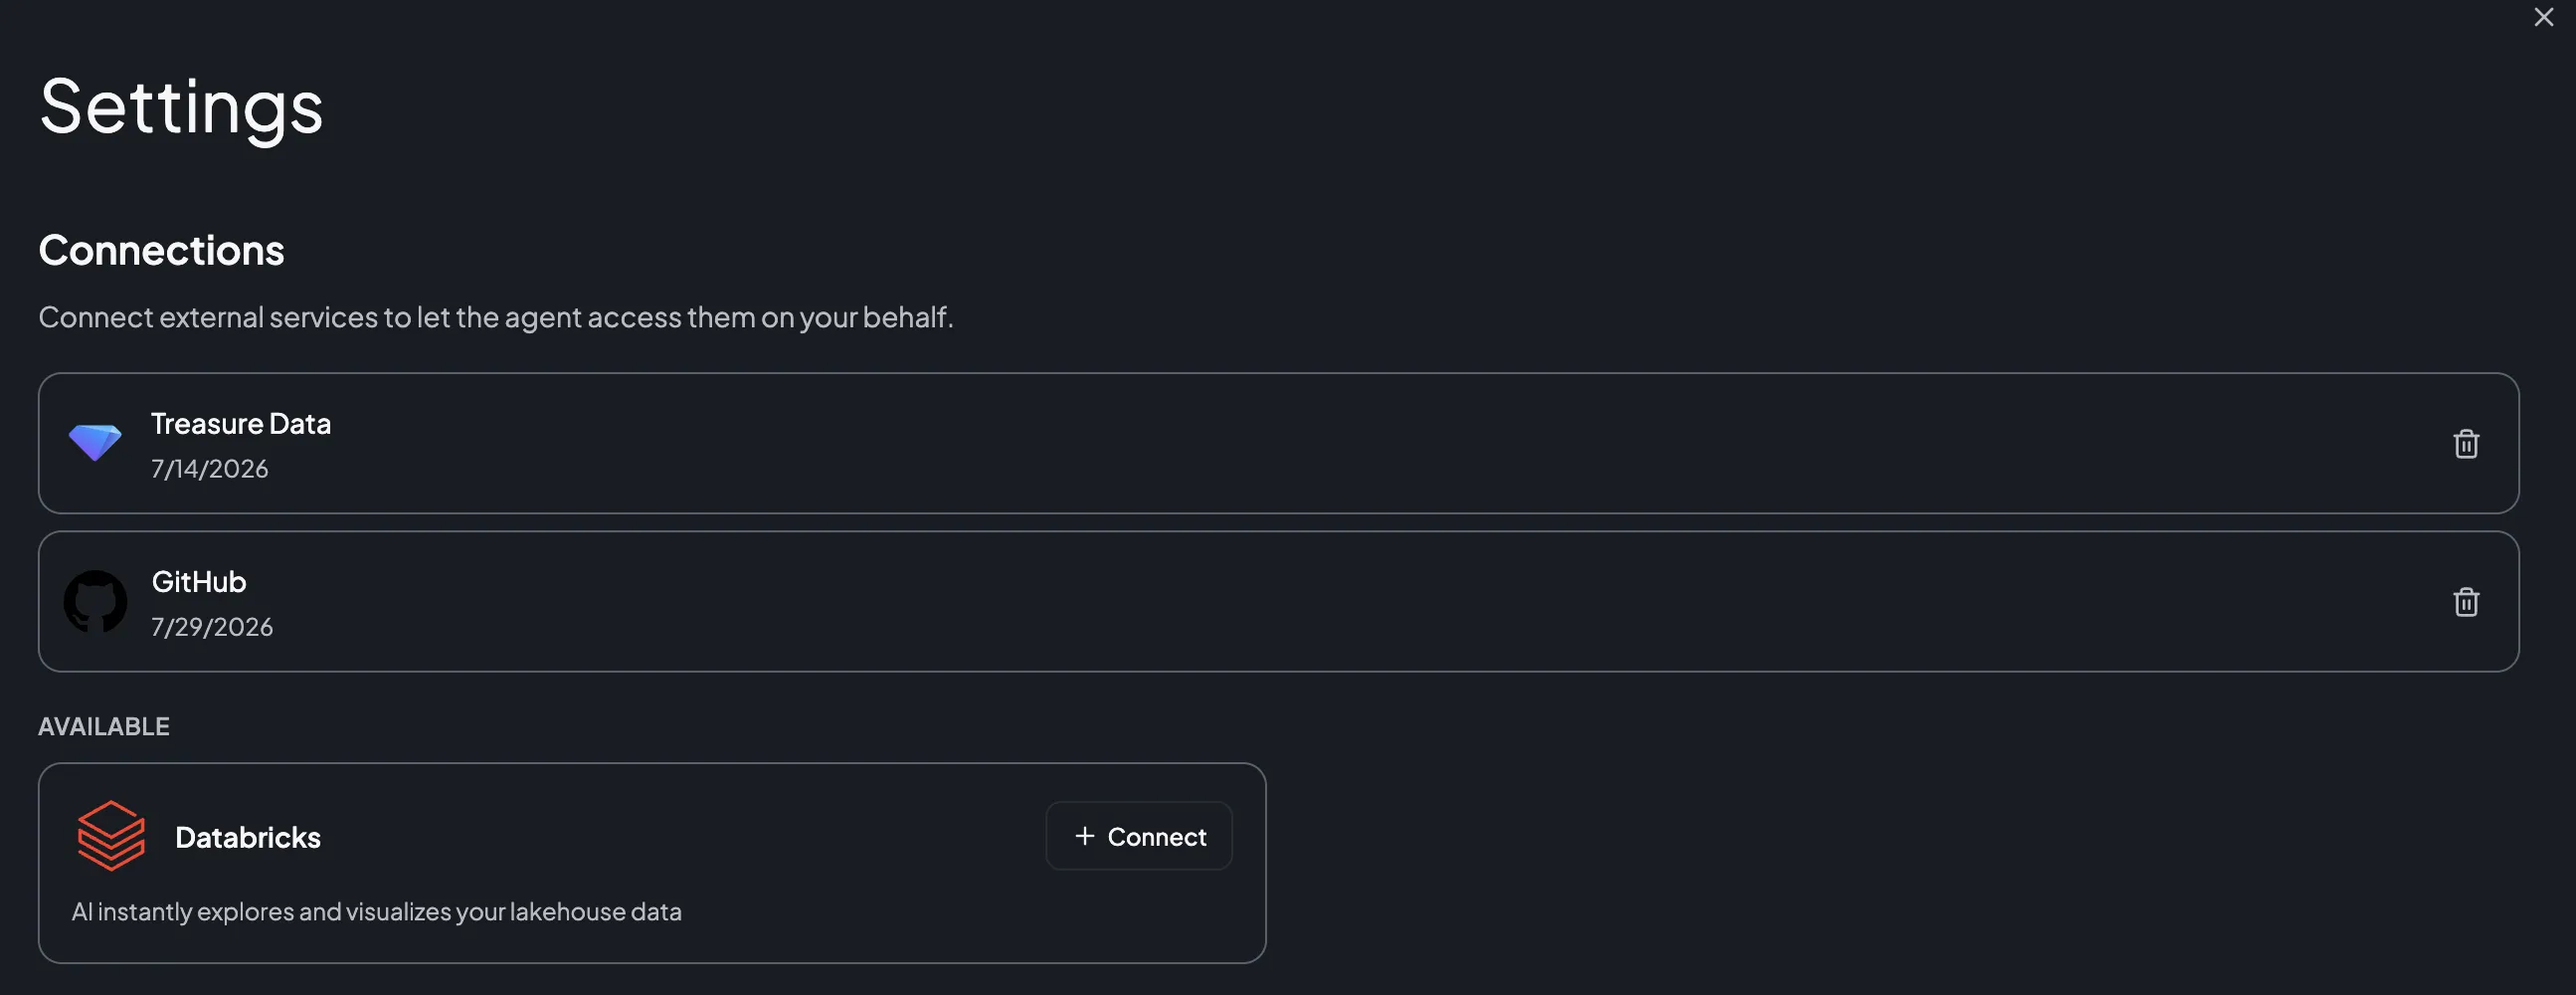
後でコネクションを削除するには、その削除(ゴミ箱)アイコンをクリックします。削除されるのは Studio に保存された認可情報で、GitHub App がアンインストールされるわけではありません。
事前に認可しておく必要はありません。接続前に GitHub の操作をエージェントに依頼すると、チャット内に [Connection Required](コネクションが必要)カードが表示されます。そこで [Connect] をクリックすれば、会話を離れることなく同じ認可を実行できます。チャットから接続する を参照してください。
エージェントはあなたとして認可され、あなたの GitHub アイデンティティで動作します。作成するコミットはあなたのアカウントに帰属します。重要な点として、エージェントがリポジトリに到達できるのは、両方の条件が満たされる場合だけです。そのリポジトリに GitHub App がインストールされていること(ステップ 2)、かつ あなた自身の GitHub アカウントがそのリポジトリにアクセスできること。言い換えると、エージェントの到達範囲は「App がインストールされたリポジトリ」と「あなた個人のアクセス範囲」の積集合であり、あなた自身が到達できる範囲を超えることはありません。
1 つのコネクションで、App がインストールされているすべてのアカウントと Organization をカバーします。GitHub の認可は一度で済み、そのうえであなた個人がアクセスできるリポジトリすべてをエージェントが操作できます。Organization ごとに別のコネクションを作る必要はありません。
コネクションを認可したのに、期待するリポジトリにエージェントがアクセスできない場合、ほとんどは Treasure AI GitHub App がそのリポジトリにインストールされていないことが原因です。インストールは GitHub 側での操作(ステップ 2)で、[Connections] から行うことはできません。自分が所有するアカウントであれば自分でインストールし、そうでなければその GitHub Organization のオーナーに依頼してください。なお、あなた自身がアクセスできないリポジトリも到達可能にはなりません。
接続が完了したら、リポジトリの操作をエージェントに依頼します。たとえば、リポジトリのクローン、最近の変更の要約、プルリクエストの作成、PR のレビュー、Issue のトリアージなどです。エージェントはあなたのコネクションで gh と git のコマンドを自動的に実行します。チャット内で追加の設定は不要です。gh CLI はサンドボックス内で事前に認証済みのため、エージェントが gh auth login を実行することはありません。
GitHub App は必ず GitHub のアカウント(個人アカウントまたは Organization)にインストールされます。GitHub が作成するオブジェクトはこのインストールですが、それが実際に 与える アクセスは、そのアカウント内のリポジトリ単位に絞られます([All repositories] か、選択したリポジトリのリスト)。つまり、インストールの対象はアカウントで、渡されるアクセスはリポジトリ単位です。Treasure AI Studio にインストールされるわけではなく、インストール時に GitHub があなたの Studio アカウントを認識することもありません。インストールページへのリンクが Studio の中にあるため、両者が紐づけられるように見えてしまいますが、そうではありません。
Studio のあるアカウントからインストールページを開いてインストールしても、その GitHub アカウントとその Studio アカウントが関連付けられることはなく、Treasure AI は両者の対応関係を保持していません。Treasure AI GitHub Integration という単一の App が、すべてのリージョンのすべての Studio アカウントに対して使われています。したがって 1 つのインストールは、それを作成した人に固定されません。対象リポジトリに到達できる GitHub アカウントで認可した Studio ユーザーであれば、誰でも同じアクセスを得ます。
実際にアクセスを決めるのは、次の 2 つの条件です。そのリポジトリに Treasure AI GitHub App がインストールされていること(ステップ 2)、かつ コネクションを認可した本人が自分の GitHub アカウントでそのリポジトリにアクセスできること(ステップ 3)。2 番目の条件が常に効くため、インストールを共有していても、その人が GitHub 上でもともと持っていた権限を超えることはありません。
実務上の意味は次のとおりです。
| 事実 | 意味すること |
|---|---|
| インストールは GitHub 側のオブジェクトである | App のインストールは GitHub アカウント/Organization ごとに 1 回で、Studio アカウントごとに必要なわけではありません。同じ GitHub Organization で作業している、別の Studio アカウントの同僚が、独自にインストールする必要はありません。 |
| Studio のアイデンティティと GitHub のアイデンティティは別物である | ある人として Studio にサインインし、別の GitHub アカウントで GitHub を認可することもできます。エージェントは認可された GitHub アカウントとして動作し、コミットはそのアカウントに帰属します。GitHub の認可画面には認可対象のハンドルが明示されるため、承認する前にどのアカウントとして動作するのかを確認できます。 |
| 2 つのライフサイクルは独立している | Studio でコネクションを削除しても GitHub 側の App はアンインストールされず、GitHub 側で App をアンインストールしても Studio のコネクションは削除されません。アクセスを完全に断つには両方を行ってください。 |
| Studio 側にリポジトリを絞る設定はない | エージェントが操作できるリポジトリは、GitHub 側のインストールの [Configure] ページだけで決まります。[Connector Settings] にリポジトリの許可リストはありません。 |
1 つのインストールが、それを参照できる全員に適用されるため、共有 Organization に App をインストールすると、その Organization の GitHub メンバーのうちコネクションを認可した すべての人 が、対象リポジトリをエージェント経由で操作できるようになります(各自のリポジトリアクセス範囲に限られます)。インストールは Organization レベルの意思決定として扱い、狭く始めたい場合は [Only select repositories] を使ってください。
Treasure AI GitHub Integration App のインストールでよくある 3 つのケースと、それぞれに必要な作業です。
チームのリポジトリが会社の GitHub Organization にあり、そこで作業する全員がエージェントを使えるようにしたいケースです。
- Studio の管理者が GitHub コネクタを一度有効化します(ステップ 1)。
- GitHub Organization のオーナー がその Organization に App をインストールします。[Only select repositories] を選び、エージェントに操作させるリポジトリを指定します(ステップ 2)。
- 各メンバーが自分のコネクションを認可します(ステップ 3)。メンバーごとに GitHub 側で追加の作業は不要です。
各メンバーのエージェントは「選択したリポジトリ」と「そのメンバー自身のアクセス範囲」の積集合に限定されます。したがって、あるリポジトリに読み取り権限しか持たない人が、エージェントに push させることはできません。
Organization のメンバーではあるがオーナーではない場合、同じページはリクエスト用の画面に変わります。ボタンが [Install] ではなく [Request] になり、GitHub がそのリクエストを Organization のオーナーに送って承認を求めます。
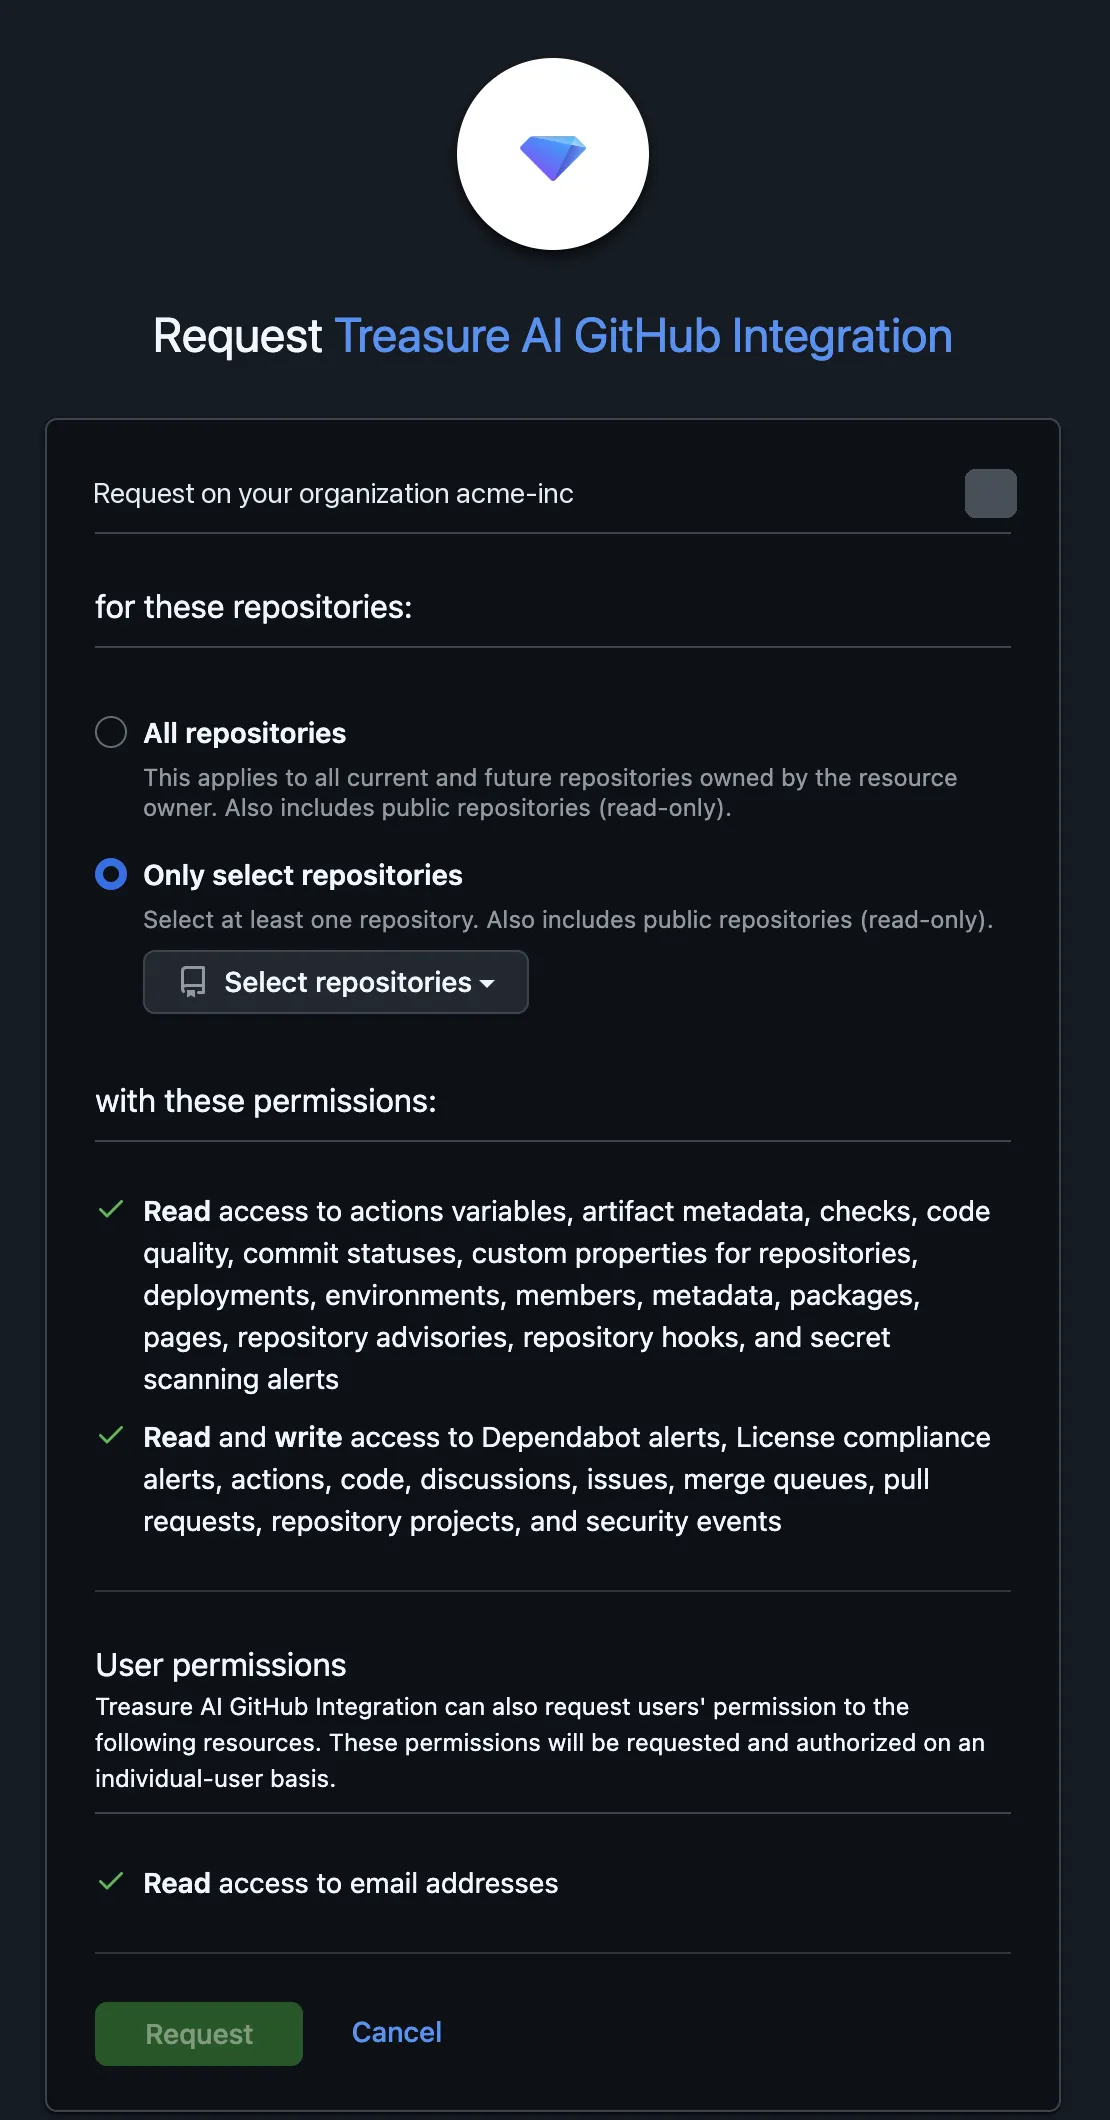
すでに会社の Organization で使っていて、さらに別の場所のリポジトリ(自分の個人アカウント、2 つ目の Organization、顧客の Organization など)もエージェントに操作させたいケースです。
- インストールページ を再度開き、追加したいアカウントまたは Organization に App をインストールします。必要なのは その場所 でのインストール権限で、自分の個人アカウントであれば自分だけで完結します。
- Studio 側の変更はありません。新しいコネクタも、2 つ目のコネクションも不要です。既存の GitHub コネクションが、App がインストールされたすべてのアカウントをすでにカバーしています。
このケースは両者の独立性が最もはっきり現れます。Studio の管理者は関与せず、追加した Organization を記録する Studio の設定もありません。
App はすでにインストールされているが、エージェントに必要なリポジトリが含まれていない、または対象から外したいケースです。
- GitHub でそのインストールの [Configure] ページを開きます。Organization の場合は [Your organizations] → [Settings] → [GitHub Apps] → [Treasure AI GitHub Integration]、個人アカウントの場合は [Settings] → [Applications] → [Installed GitHub Apps] です。
- [Repository access] でリポジトリを追加または削除し、[Save] をクリックします。
- Studio 側の変更はなく、コネクションを再認可する必要もありません。同じコネクションが、更新後のリポジトリ選択をそのままカバーします。
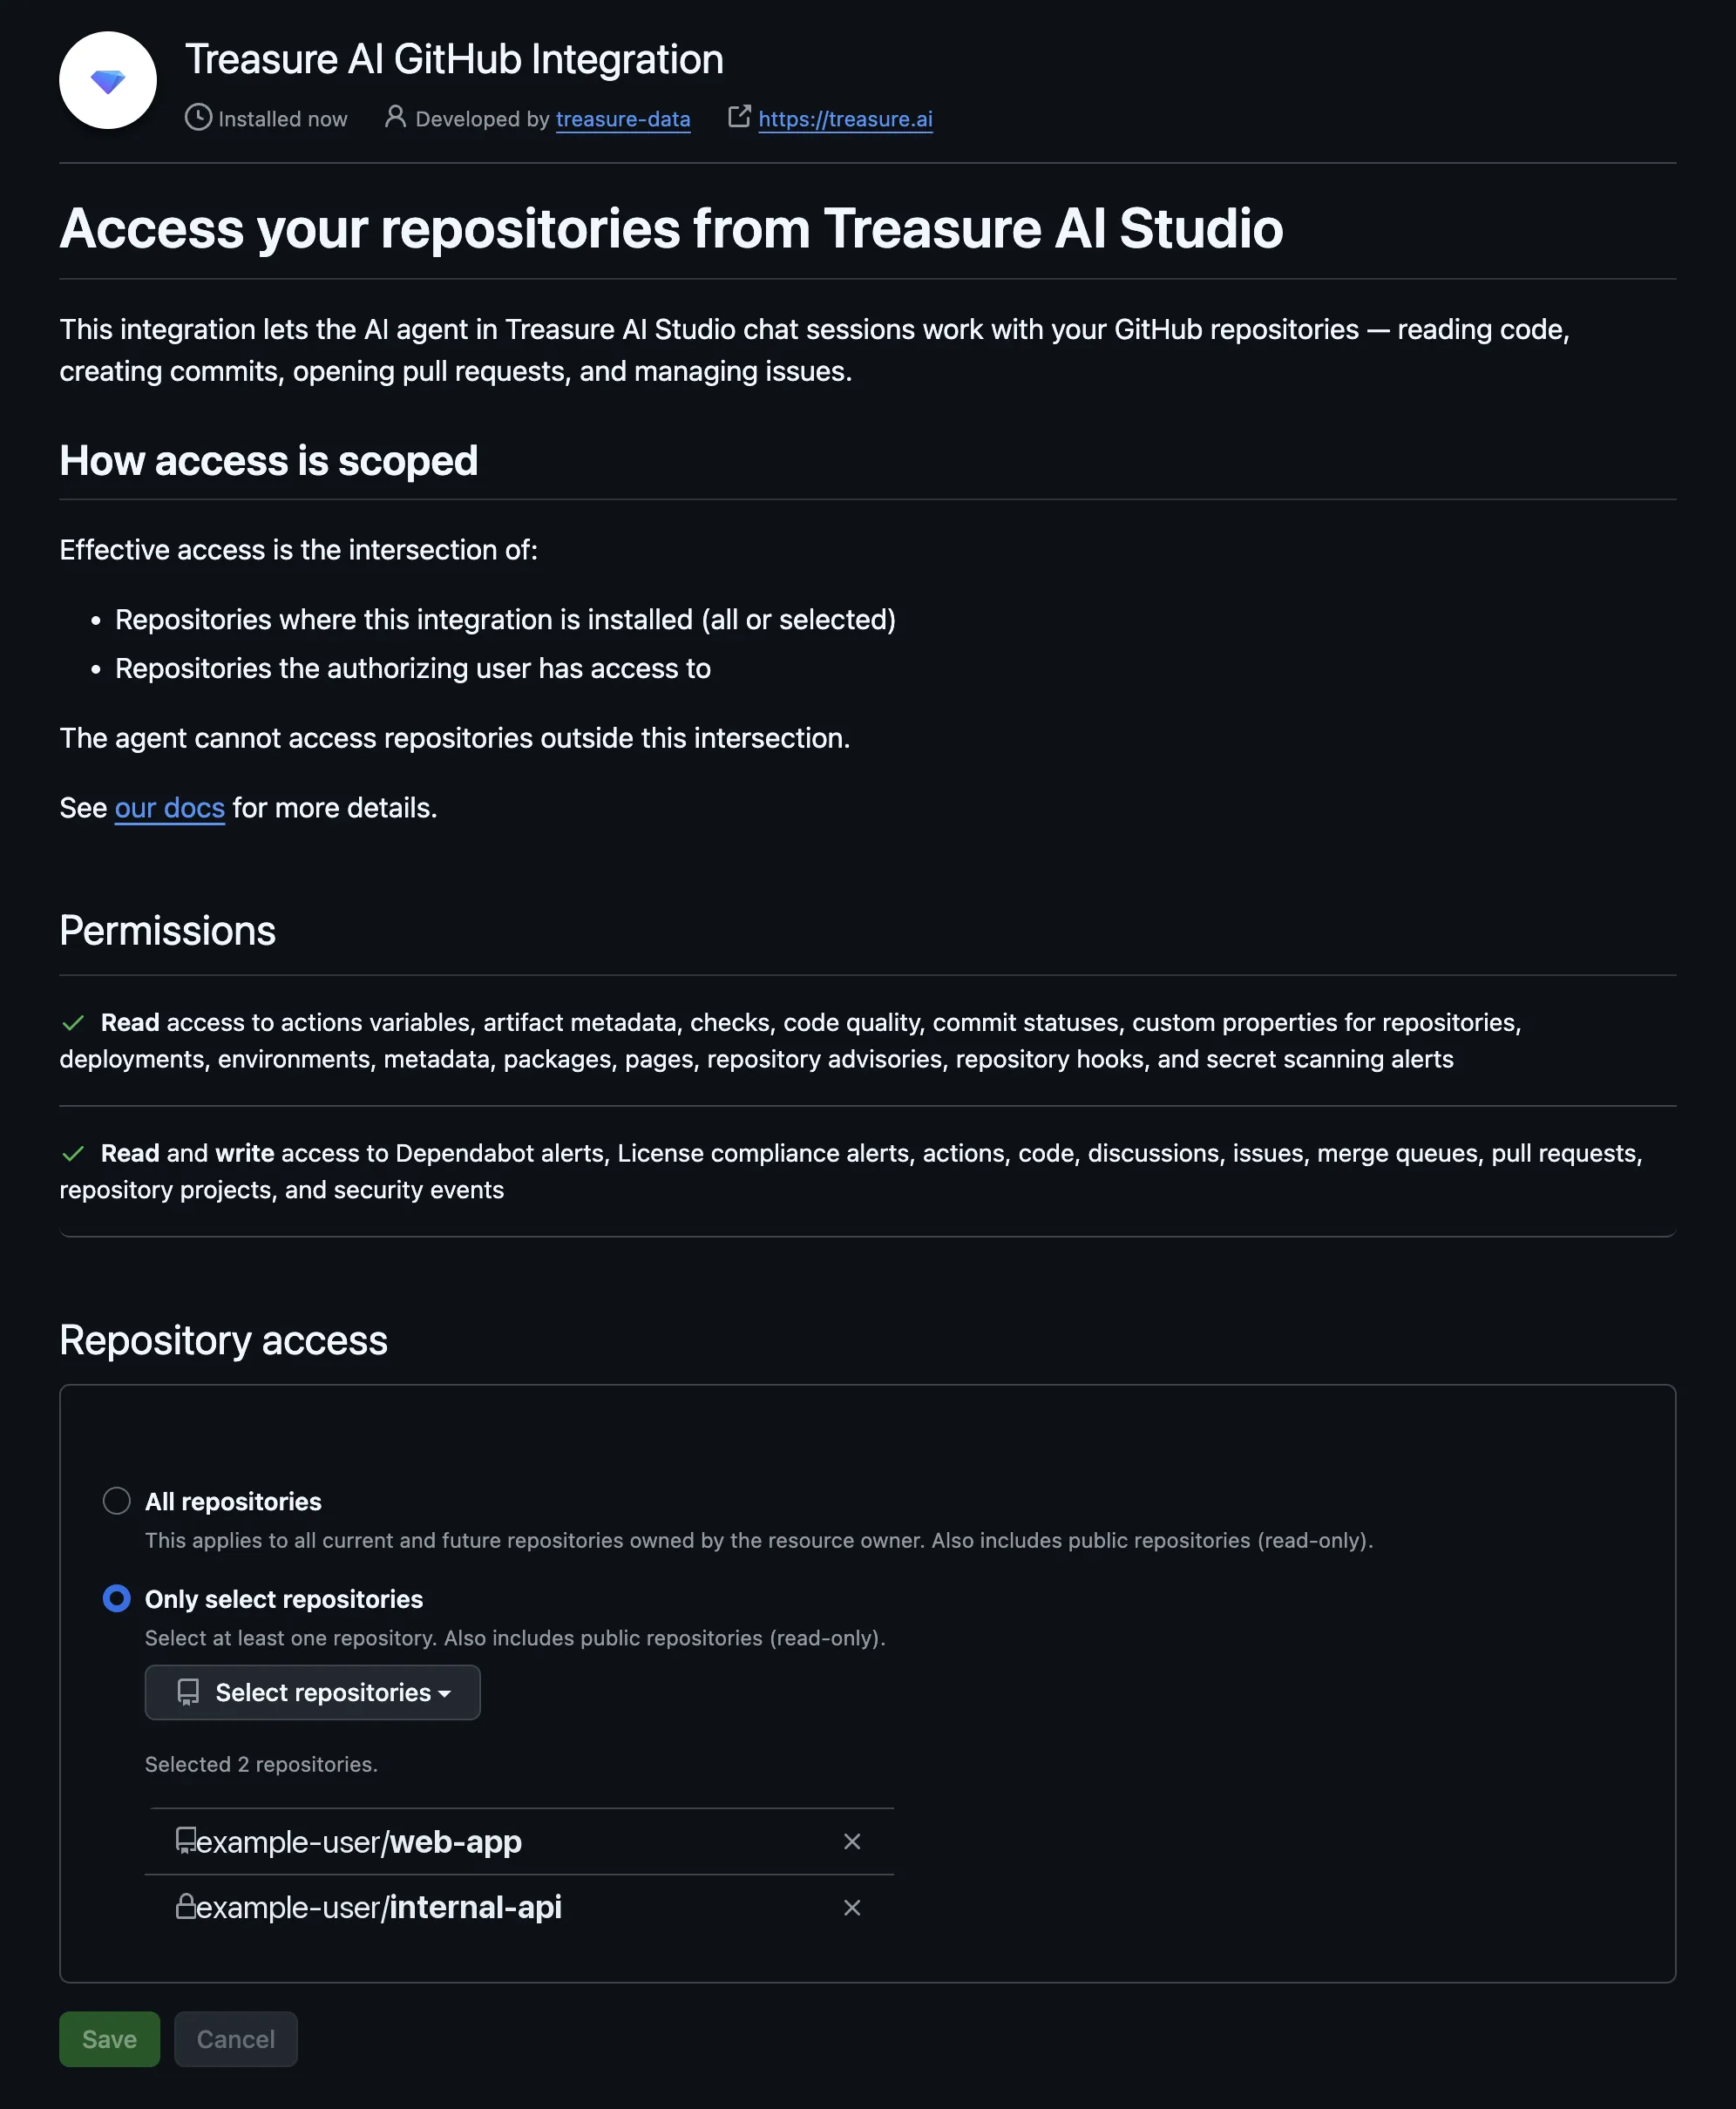
このページには、GitHub 自身によるアクセスルールの説明も記載されています。[How access is scoped] の項では、実効アクセスは「App がインストールされたリポジトリ」と「認可したユーザーが到達できるリポジトリ」の積集合であり、エージェントはその積集合の外にあるリポジトリにはアクセスできないと明記されています。
このページからアンインストールすると、そのアカウントのすべてのリポジトリへのエージェントのアクセスが一度に失われます。Studio のコネクションはそのまま残るため、保存された認可情報も削除したい場合はコネクションも削除してください。
Treasure AI の GitHub App は固定の権限セットを要求します。インストールごとに権限を広げたり狭めたりすることはできません。エージェントがコードを操作し、Issue やプルリクエストで共同作業するために必要な範囲に絞られており、管理系やシークレット管理系の機能は意図的に除外されています。以下の表は、App が保持するすべての権限を示します。
| 権限 | アクセス | 用途 |
|---|---|---|
| Contents | Read & Write | リポジトリのクローン、ファイルとブランチの読み取り・作成・編集。 |
| Pull requests | Read & Write | プルリクエストの作成・読み取り・レビュー・コメント・更新。 |
| Issues | Read & Write | Issue の作成・読み取り・コメント・更新。 |
| Discussions | Read & Write | リポジトリの Discussion の読み取りと参加。 |
| Projects | Read & Write | リポジトリのプロジェクトの読み取りと更新。 |
| Actions | Read & Write | ワークフロー実行ログの読み取りと再実行。ワークフロー定義の作成・変更はできません(付与されない権限 を参照)。 |
| Merge queues | Read & Write | マージキューが有効な場合に、プルリクエストをキューへ追加。 |
| Code scanning alerts | Read & Write | コードスキャンアラートの読み取りと管理。 |
| Dependabot alerts | Read & Write | Dependabot アラートの読み取りと却下(dismiss)。 |
| License compliance alerts | Read & Write | ライセンスコンプライアンスアラートの読み取りと却下。 |
| Metadata | Read-only | 基本的なリポジトリメタデータの読み取り(常に必須)。 |
| Commit statuses | Read-only | コミットに報告されたステータスチェックの読み取り。 |
| Checks | Read-only | チェック実行と結果の読み取り(書き込みは CI ツールに委ねられます)。 |
| Deployments | Read-only | デプロイ記録の読み取り。 |
| Environments | Read-only | 環境設定の読み取り。 |
| Packages | Read-only | 公開済みパッケージの読み取り(公開は CI に委ねられます)。 |
| Pages | Read-only | GitHub Pages の設定の読み取り。 |
| Artifact metadata | Read-only | ビルドアーティファクトのメタデータの読み取り。 |
| Code quality | Read-only | コード品質の結果の読み取り。 |
| Secret scanning alerts | Read-only | シークレットスキャンの結果の読み取り。 |
| Repository security advisories | Read-only | リポジトリのセキュリティアドバイザリの読み取り。 |
| Custom properties | Read-only | リポジトリのカスタムプロパティの読み取り。 |
| Variables | Read-only | GitHub Actions の変数(シークレットでない値)の読み取り。 |
| Webhooks | Read-only | リポジトリの Webhook 設定の読み取り。 |
| 権限 | アクセス | 用途 |
|---|---|---|
| Organization members | Read-only | メンバー一覧を読み取り、エージェントが適切な相手を @メンションできるようにします。 |
| Account email addresses | Read-only | コミットがあなたに帰属するよう、メールアドレスを読み取ります。 |
安全のため、App は最も機微な機能には 一切アクセスできません。主なものは次のとおりです。
- Secrets および Dependabot secrets — リポジトリや Actions のシークレットの読み書きは行いません。
- Workflows — GitHub Actions のワークフロー定義を作成・変更できません(Actions 権限により、既存の実行を再実行できるのみです)。
- Administration — リポジトリ設定、コラボレーター、ブランチ保護を変更できません。
- Codespaces および Copilot agent settings — エージェントの対象外です。
- シークレットスキャンのバイパス・却下リクエスト、および attestations。
| 項目 | 値 |
|---|---|
| コネクタ | GitHub |
| GitHub App | Treasure AI GitHub Integration(treasure-data Organization が公開) — 公開ページ、インストール |
| インストールの単位 | GitHub の個人アカウントまたは Organization ごと。管理はすべて GitHub 側で行います。Studio アカウントとは独立しています — GitHub App のインストールは Studio アカウントとは独立しています を参照 |
| 認証 | Treasure AI 管理の GitHub App による OAuth 2.0(user-to-machine)、PKCE 付き |
| 権限 | GitHub App の細粒度なインストール権限 — GitHub App が実行できる操作 を参照 |
| エージェントのアイデンティティ | 認可したユーザーとして動作し、コミットはそのユーザーに帰属します |
| アクセス境界 | GitHub App がインストールされたリポジトリと、あなた自身の GitHub アカウントがアクセスできるリポジトリの積集合 |
| サンドボックスで使用するツール | gh CLI(事前認証済み)と HTTPS 経由の git |
| 必要な設定 | なし — GitHub App と OAuth クライアントは Treasure AI が管理し、管理者はコネクタを有効化するだけです |
| egress ドメイン | github.com、api.github.com |
| 問題 | 解決策 |
|---|---|
| [コネクション] タブに GitHub が表示されない | 管理者が [Connector Settings] で GitHub コネクタを追加し、有効化する必要があります。 |
| GitHub App のインストールページが見つからない | 公開された GitHub の URL です: github.com/apps/treasure-ai-github-integration/installations/new。Studio 内では、[Connector Settings] の保存済みコネクタ行からもリンクされています。 |
| コネクションは認可されたが、エージェントがリポジトリを見つけられない・アクセスできない | アクセスは「App がインストールされている範囲」と「あなたが到達できる範囲」の積集合です。まず、そのリポジトリに Treasure AI GitHub App がインストールされているか確認してください。自分が所有するアカウントであれば自分でインストールし、そうでなければその GitHub Organization のオーナーに依頼します(ステップ 2)。次に、あなた自身の GitHub アカウントがそのリポジトリにアクセスできることを確認してください。あなたが到達できないものにはエージェントも到達できません。 |
| 追加したリポジトリに到達できない、リポジトリを追加したい | リポジトリの選択は Studio ではなく GitHub 側で管理します。インストールの [Configure] ページ(Organization: [Settings] → [GitHub Apps]、個人アカウント: [Settings] → [Applications] → [Installed GitHub Apps])を開き、[Repository access] を更新してください。Studio 側の変更や再認可は不要です。 |
| 別の Organization のリポジトリをエージェントに操作させたい | その Organization またはアカウントにも App をインストールしてください。1 つのコネクションで、App がインストールされたすべてのアカウントをカバーします。後から別のアカウントや Organization を追加する を参照してください。 |
| コネクションを削除したのに GitHub 側に App がインストールされたまま残っている | 想定どおりの動作です。両者は独立しています。コネクションの削除は Studio に保存された認可情報を削除する操作であり、App のアンインストールは GitHub 側の別の操作です。アクセスを完全に断つには両方を行ってください。 |
| エージェントが GitHub にまったく到達できない | ネットワークポリシーで egress ドメイン github.com と api.github.com を許可してください([Connector Settings] に表示されるドメインを参照)。 |
| ワークフローを再実行できるが、編集できない | これは想定どおりの動作です。App には Workflows 権限がないため、ワークフロー定義を変更できず、既存の実行を再実行できるのみです。 |
| リポジトリ設定・シークレット・コラボレーターを管理できない | これは想定どおりの動作です。App は Administration や Secrets へのアクセスを保持していません。付与されない権限 を参照してください。 |
- コネクション — コネクションの全体像と管理者向けの制御
- Treasure Data CDP への接続 — コネクタの有効化と Treasure Data コネクションの認可
- スキルとマーケットプレイス — スキルがエージェントにドメイン専門知識を与える仕組み
- セキュリティ概要 — Studio でのアクセス制御の仕組み