コネクションを使用すると、Treasure AI Studio のエージェントがチャット中に外部サービス(例: Databricks レイクハウス)のデータを扱えるようになります。管理者が組織向けにコネクタを有効化し、各ユーザーが安全な OAuth サインインを通じて自分のコネクションを認可します。接続が完了すると、エージェントは生の認証情報を誰も扱うことなく、あなたの代わりにそのサービスへアクセスできます。
コネクタは、あるベンダー(例: Databricks)との連携そのものです。管理者が [コネクタ設定] で組織向けに一度設定・有効化します。コネクションは、有効化されたコネクタに対する個々のユーザーの認可で、[コネクション] タブから作成します。1 つのコネクタは多数のコネクション(ユーザーごとに 1 つ)を持てます。
コネクションとは何か、管理者とユーザーの役割の違い、認可の仕組み、そしてエージェントがチャット中にコネクションをどのように使用するかを理解します。
- Treasure AI Studio にサインインしている(はじめに)
- コネクタを設定・有効化するためのアカウント管理者権限(管理者のみ)
- 外部サービスの OAuth アプリケーションの認証情報(管理者 — 各コネクタのページを参照。例: Databricks への接続)
コネクションは OAuth 2.0 を使用するため、エージェントがサービスのパスワードを保存したり参照したりすることはありません。フローには 3 つの役割があります。
- 管理者がコネクタを設定する。 [コネクタ設定] で、管理者がベンダーの OAuth アプリケーション情報(ワークスペース URL、クライアント ID、クライアントシークレットなど)を登録し、組織向けにコネクタを有効化します。
- ユーザーがコネクションを認可する。 ユーザーが [接続] をクリックし、ポップアップでベンダーにサインインします。ベンダーが返した認可情報を Treasure AI がそのユーザーにスコープを限定して安全に保存します。これは [コネクション] タブから開始することも、エージェントが必要とするコネクションを求めてきたときにチャットから直接開始することもできます(チャットから接続する を参照)。
- エージェントがコネクションを使用する。 チャット中、エージェントがあなたの代わりに接続先サービスへアクセスします。サンドボックスにはプレースホルダ(ダミー)のトークンのみが置かれ、サービスへリクエストを送る際に、プラットフォームがネットワークの境界で本物のアクセストークンへ差し替えます(期限切れに合わせて自動更新)。本物の認証情報がエージェントから見えることはありません。
エージェントの環境には常にプレースホルダ(ダミー)のトークンだけが置かれ、本物の認証情報は渡されません。エージェントが接続先サービスを呼び出すと、プラットフォームがネットワークの境界で本物のアクセストークンに差し替えるため、シークレットがエージェントやチャットに露出することはありません。トークンは自動的に更新されるため、コネクションを削除するかベンダー側で認可を取り消すまで、セッションをまたいで動作し続けます。
コネクションは Web と Desktop の [設定] で管理します。
- [設定] → [コネクション] — 自分用のビューで、自分のコネクションを認可・削除します。
- [設定] → [コネクタ設定] — [組織] セクションにアカウント管理者向けに表示され、全員のためにコネクタを設定・有効化します。
[設定] → [コネクション] を開きます。このページには、管理者が有効化したコネクタと、すでに作成したコネクションが一覧表示されます。
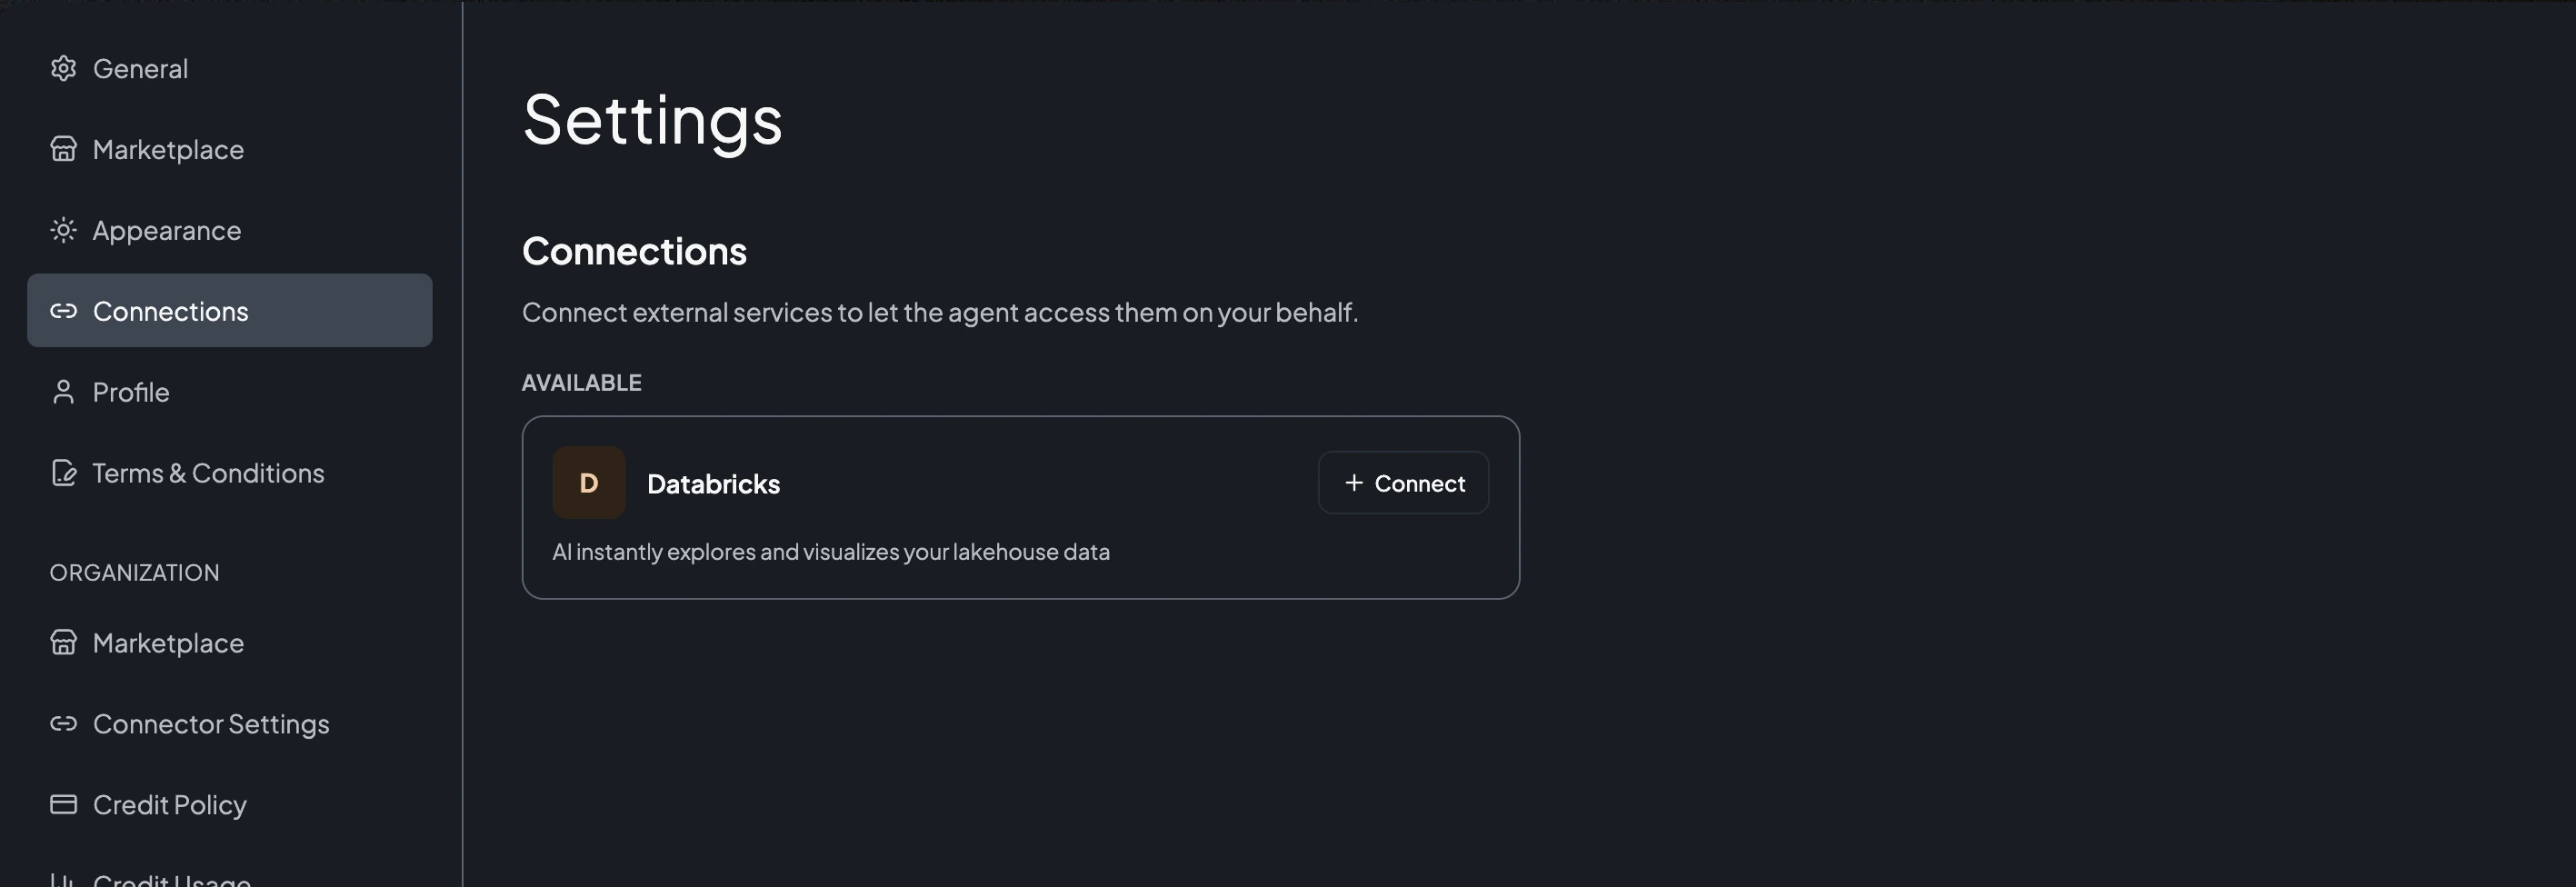
- [利用可能] の下で接続したいコネクタを見つけ、[接続] をクリックします。
- ポップアップでベンダーのサインインページが開きます。サインインして、要求されたアクセスを許可します。
- ポップアップが閉じると、接続済みの一覧に接続日とともにそのサービスが表示されます。
コネクションを事前に用意しておく必要はありません。エージェントがまだ接続していないサービス(例: Databricks や Snowflake)を必要とする場合、会話の中に [Connection Required](コネクションが必要)カードが表示されるため、チャットを離れることなく認可できます。
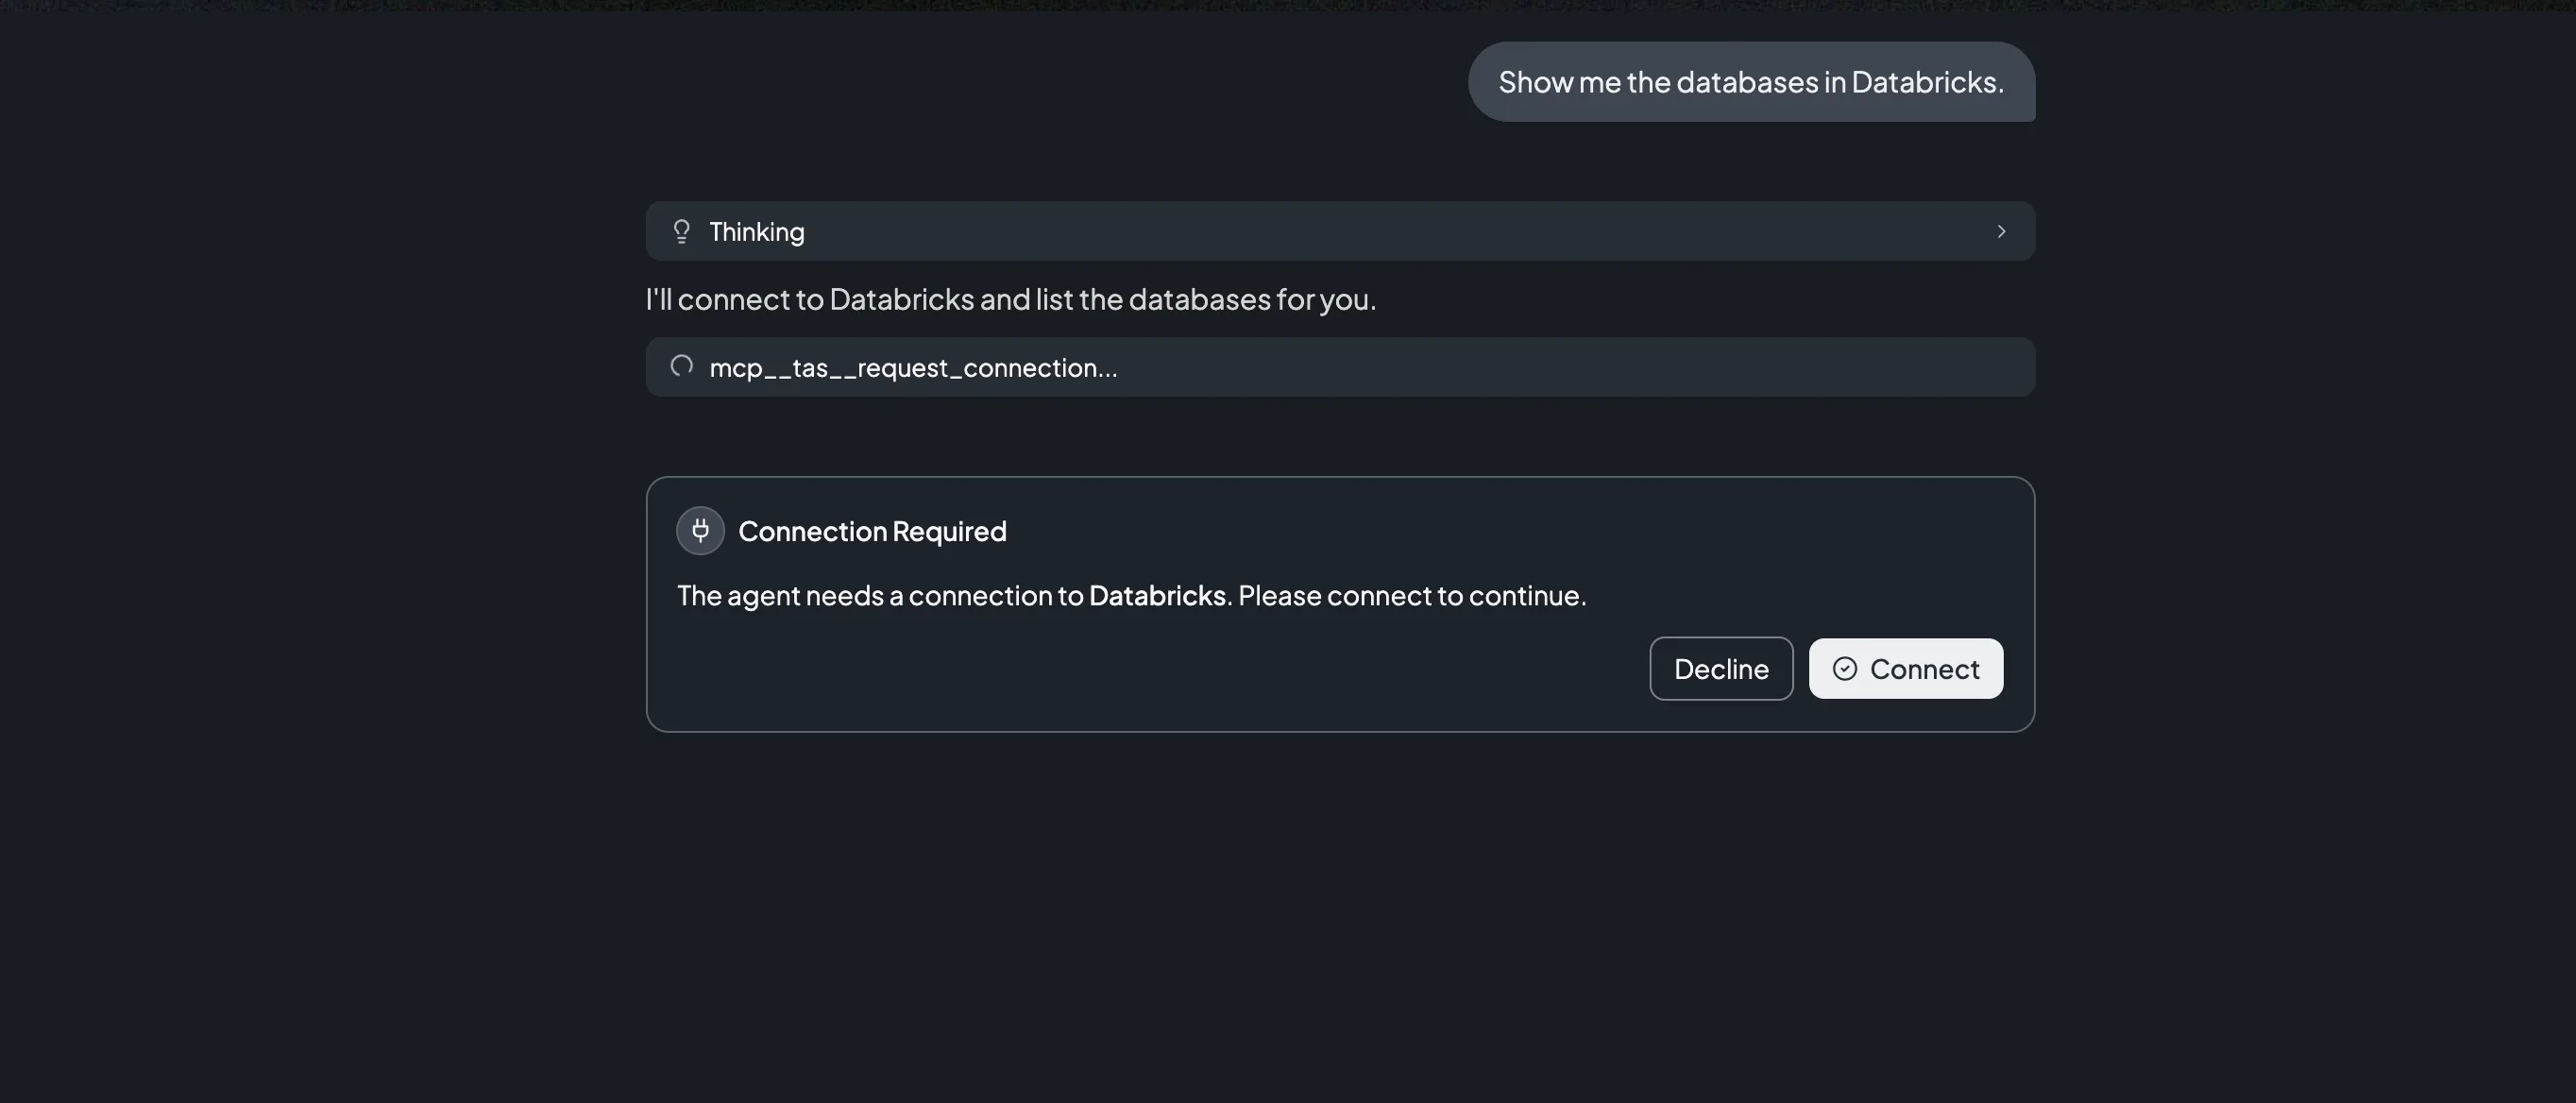
- エージェントがコネクションを必要とすると、その返信にカードが表示されます:「The agent needs a connection to [service name]. Please connect to continue.」(エージェントは接続先のサービスへのコネクションを必要としているため、続行するには接続してください。)
- [Connect](接続)をクリックするとベンダーのサインインポップアップが開くので、サインインして要求されたアクセスを許可します — これは [コネクション] タブから行うのと同じ OAuth 認可です。接続したくない場合は [Decline](辞退)をクリックします。
- 認可が完了すると、カードがそのサービスを接続済みとして表示し、エージェントが処理を続行します。
この方法で作成したコネクションは通常のコネクションと同じです。[設定] → [コネクション] に表示され、以降のチャットでも再利用され、いつでもそこから削除できます。
辞退した場合はカードに [Connection declined](コネクションが辞退されました)、時間内にリクエストが完了しなかった場合は [Connection timed out](コネクションがタイムアウトしました)と表示されます。もう一度エージェントに依頼するか、[設定] → [コネクション] からサービスを接続して再試行してください。
接続済みサービスの横にある削除(ゴミ箱)アイコンをクリックすると削除されます。そのコネクション経由のエージェントのアクセスは即座に失われますが、いつでも再接続できます。
コネクションページに「このアカウントで有効化されたコネクタはありません。」と表示される場合は、管理者に [コネクタ設定] でコネクタを設定・有効化するよう依頼してください。
[設定] → [コネクタ設定]([組織] の下)を開きます。このページには、アカウント用に設定済みのコネクタが一覧表示され、追加・有効化・削除ができます。
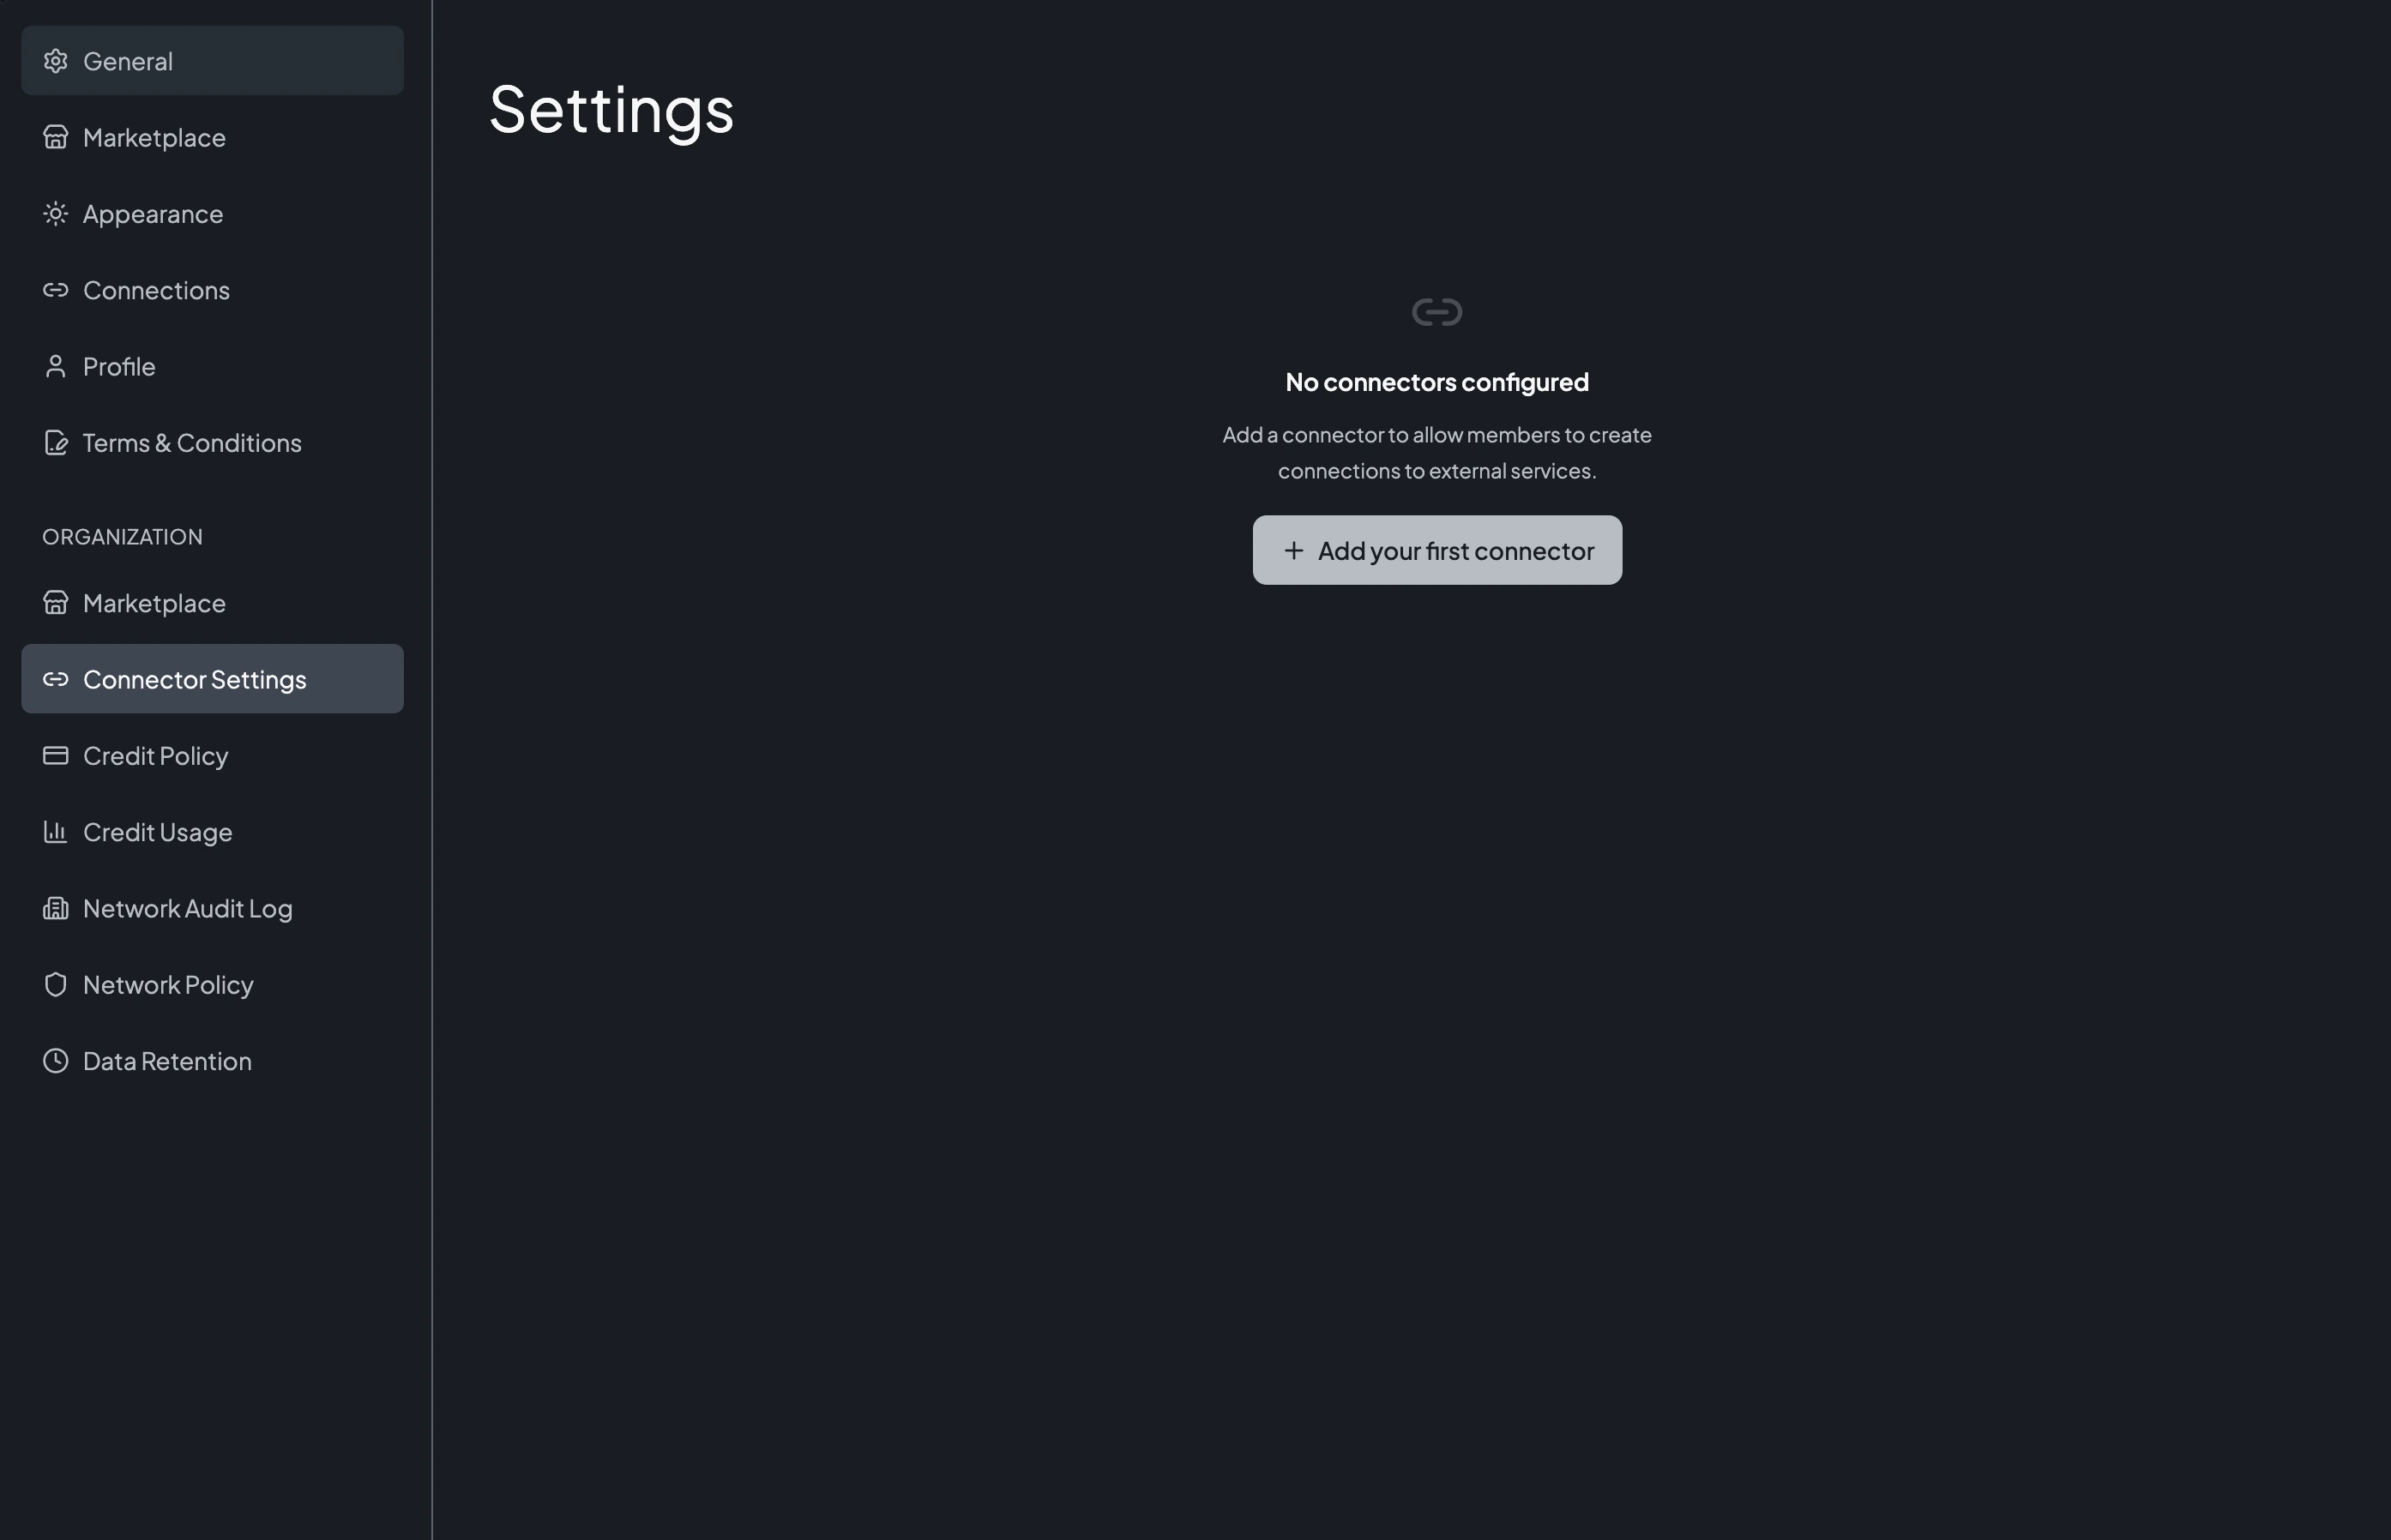
- [コネクタを追加](または [最初のコネクタを追加])をクリックします。
- [コネクタを選択] で、設定したいコネクタを選びます。
- 設定フォームに入力します。フィールドはコネクタごとに異なり、通常はサービスの URL と OAuth アプリケーションのクライアント ID・クライアントシークレットです。必須フィールドにはアスタリスクが付き、シークレットはマスクされたパスワードフィールドとして入力します。
- フォームに表示される [セットアップガイド] に従って、ベンダー側で OAuth アプリケーションを作成し、これらの値を取得します。詳細は各コネクタのページを参照してください(例: Databricks への接続)。
- [保存] をクリックします。
- 設定済みの各コネクタには有効化/無効化のトグルがあります。有効化されたコネクタのみがコネクションタブでユーザーに表示されます。
- コネクタを無効化すると、ユーザーから見えなくなり、新規の認可ができなくなります。既存のコネクションは保持され、引き続き動作します。失効させるにはコネクタを削除してください。
- コネクタを展開すると設定値を確認できます(シークレットはマスクされたまま)。削除(ゴミ箱)アイコンで削除します。コネクタを削除すると、ユーザーが作成したコネクションも削除されます。
コネクタを無効化しても、新規の認可が止まるだけで、既存のコネクションは中断されません(エージェントは引き続き使用できます)。アクセスを直ちに遮断するには、コネクタを削除してください(そのコネクタへのすべてのコネクションが削除されます)。または、ベンダー側で認可を取り消すこともできます。
コネクタは、到達する必要のある外部の egress ドメインを提示します。新規アカウントはデフォルトブロックであるため、これらのドメインをネットワークポリシーで許可する必要があります。許可しないと、エージェントが初めてそのサービスを呼び出した時点でコネクションが失敗します。必要なドメインは、設定済みの各コネクタの横に表示されます。
リクエストをエージェントのサンドボックス外で実行するコネクタは、ドメインを提示せず、リマインダーも表示しません。Treasure AI Voice と Slack がその例です。ネットワークポリシーはサンドボックスの egress のみを制御するため、この種のコネクタでは許可すべきものがありません。
| コネクタ | できること |
|---|---|
| Treasure Data | エージェントが Treasure Data CDP に対してクエリ・ワークフロー・オーディエンスセグメントを実行します。 |
| Databricks | エージェントが Databricks レイクハウスのデータを探索・可視化します。 |
| Snowflake | エージェントが Snowflake ウェアハウスのデータを探索・可視化します。 |
| GitHub | エージェントが gh CLI と git を使ってリポジトリ・Issue・プルリクエストを操作します。 |
| Treasure AI Voice | エージェントが Treasure AI Voice の録音・AI 要約・アクションアイテム・文字起こしを読み取ります。 |
| Slack | エージェントがあなたとして Slack のメッセージを検索・閲覧・投稿します。見えるチャンネル・DM・スレッド・ファイルが対象です。 |
今後、さらにコネクタが追加される予定です。まだ利用できないコネクタはカタログに表示されません。
- 1 ユーザーにつき、1 コネクタあたり 1 コネクション。 各ユーザーは、あるコネクタに対して同時に 1 つのコネクションのみ保持できます。アカウントやワークスペースを切り替えるには、切断して再接続します。
- 必要に応じてその場で接続できる。 エージェントがまだ接続していないサービスを必要とする場合、チャット内で接続を促します。先に [設定] → [コネクション] を開く必要はありません。チャットから接続する を参照してください。
- コネクタの設定はアカウント単位。 管理者が組織向けにコネクタを一度設定し、すべてのユーザーが同じ設定に対して認可します。
- トークンは自動更新。 コネクションはセッションをまたいで動作し続けます。ベンダー側で認可が取り消された場合のみ再接続が必要です。
- 無効化しても既存のコネクションは保持。 コネクタをオフにすると新規の認可からは隠れますが、ユーザーがすでに持っているコネクションは削除されません。
このガイドを読むことで、次のことができるようになります。
- コネクタとコネクションの違いを説明できる
- ユーザーとして、[設定] → [コネクション] からコネクションを認可・削除できる
- 管理者として、[設定] → [コネクタ設定] でコネクタを追加・設定・有効化・削除できる
- エージェントがチャット中にコネクションをどう使うか、そしてなぜ生の認証情報が露出しないかを説明できる
| 問題 | 解決策 |
|---|---|
| コネクションページにコネクタが表示されない | 管理者に [コネクタ設定] でコネクタを設定・有効化するよう依頼してください。 |
| エージェントがコネクションを使用するときに失敗する | コネクタの egress ドメインがネットワークポリシーで許可されていること、およびコネクションがベンダー側でまだ認可されていることを確認してください。ポリシーが原因の場合、ネットワーク監査ログに block のエントリが表示されます。 |
| コネクションタブからコネクタが消えた | 管理者が無効化した可能性があります。既存のコネクションは保持され、引き続き動作します。再度有効化すると、コネクタが再表示されます。 |
- Treasure Data CDP への接続 — コネクタを有効化し、Treasure Data コネクションを認可する
- Databricks への接続 — Databricks コネクションの設定と認可
- Snowflake への接続 — Snowflake コネクションの設定と認可
- GitHub への接続 — コネクションの認可と GitHub App のインストール
- Treasure AI Voice への接続 — エージェントに録音・要約・文字起こしを読み取らせる
- Slack への接続 — エージェントにあなたとして Slack のメッセージを検索・閲覧・投稿させる
- スキルとマーケットプレイス — スキルがエージェントにドメイン専門知識を与える仕組み
- セキュリティ概要 — Studio でのアクセス制御の仕組み